



Антивирус Norton 360 теперь может майнить криптовалюту Ethereum

Антивирус Norton 360 теперь может майнить криптовалюту Ethereum

Антивирус Norton 360 теперь может майнить криптовалюту Ethereum

Компания NortonLifelock (бывшая Symantec) добавила интересную функцию своему антивирусному продукту Norton 360. Теперь программа может добывать (майнить) криптовалюту Ethereum. Как отметили разработчики, это сделано для «защиты пользователей от вредоносных программ-майнеров».

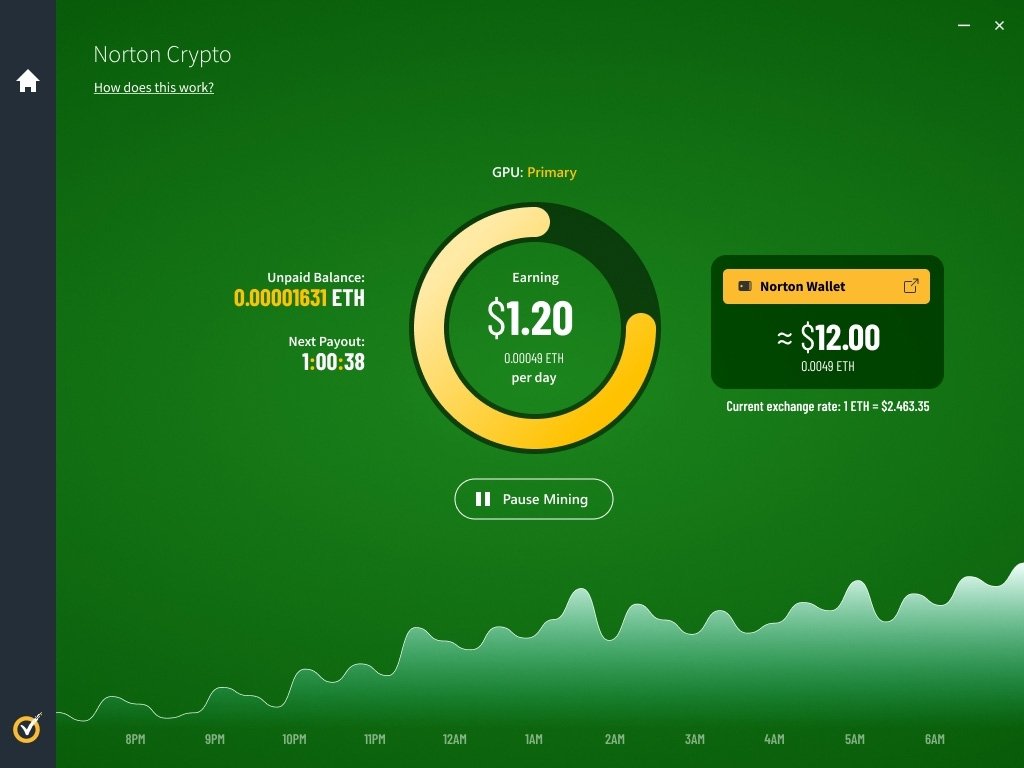
Нововведение получило имя «Norton Crypto», и с сегодняшнего дня опция майнинга должна быть доступна пользователям Norton 360, подписанным на программу тестирования антивирусного продукта.

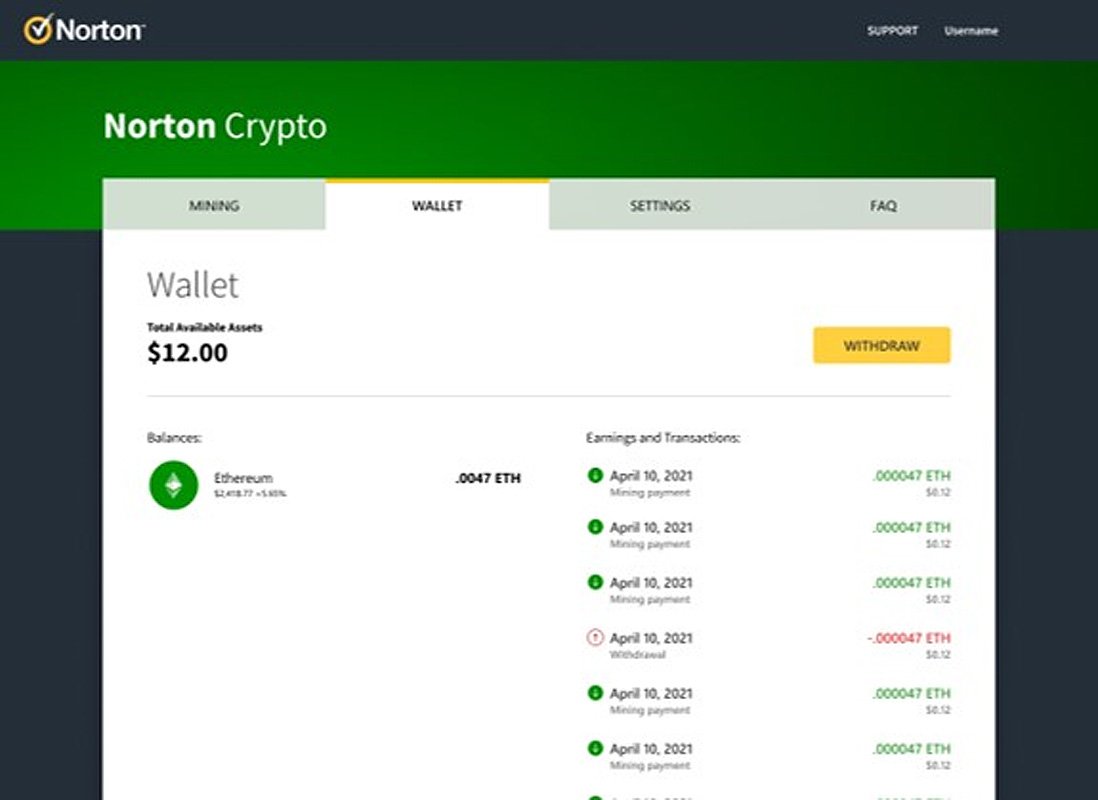
Если условный юзер активирует Norton Crypto, антивирусный продукт будет использовать мощность установленной видеокарты для майнинга Ethereum. Все добытая цифровая валюта автоматом зачисляется на специальный кошелёк Norton, который располагается в облаке.


Разработчики, к сожалению, не объяснили, происходит ли майнинг независимо или же добавляется в общий пул пользователей. Можно предположить, что вероятнее второй вариант, поскольку добывать самому Ethereum — довольно тяжкая задача.


Как пояснили представители NortonLifelock, разработчики поставили перед собой задачу — позволить пользователям без риска майнить криптовалюту. Это стремление можно понять, поскольку большая часть майнеров детектируется антивирусными программами.

Тем не менее стоит учитывать, что в конце года любители добывать цифровую валюту могут столкнуться с интересными налогами.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru