



Эксперты рассказали о методе обхода защиты антивирусов от шифровальщиков

Эксперты рассказали о методе обхода защиты антивирусов от шифровальщиков

Эксперты рассказали о методе обхода защиты антивирусов от шифровальщиков

В популярных защитных приложениях нашли опасные уязвимости, которые в руках потенциального злоумышленника могут использоваться для обхода защиты от программ-вымогателей (шифровальщиков, ransomware).

О новых векторах атаки рассказали специалисты Люксембургского и Лондонского университетов. По словам исследователей, обнаруженные бреши позволяют обойти функцию защищённых папок, которую предлагают представленные на рынке антивирусные программы.

«Разработчики антивирусных программ стараются максимально обезопасить пользователей, именно поэтому защитный софт является ключевым элементов в борьбе с киберпреступниками. Тем не менее у злоумышленников сегодня гораздо больше ресурсов, мощи и самоотдачи», — объясняет профессор Габриеле Лензини.

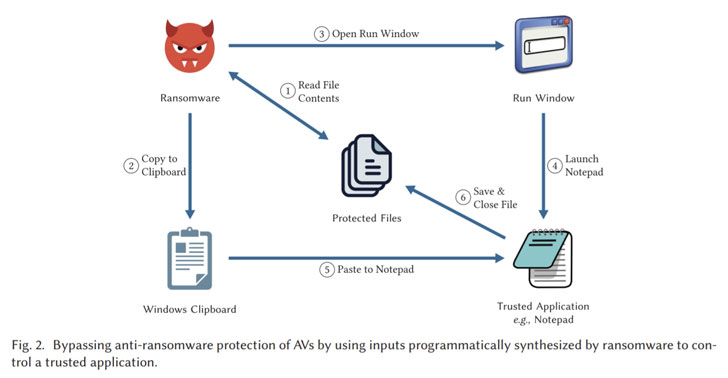
В целом специалисты указывают на возможность использования приложений, у которых есть доступ к защищённым папкам, для изменения хранящихся там файлов. Те же программы-вымогатели могут прибегнуть к этому способу для шифрования данных.

«У небольшого количества приложений, занесённых в "белый список", есть права записи в защищённые файлы. Тем не менее сами эти программы не всегда защищены должным образом. Это подводит нас к способу эксплуатации: вредоносный софт может воспользоваться приложениями из "белого списка" для осуществления вредоносных операций на компьютере жертвы», — отмечают исследователи.


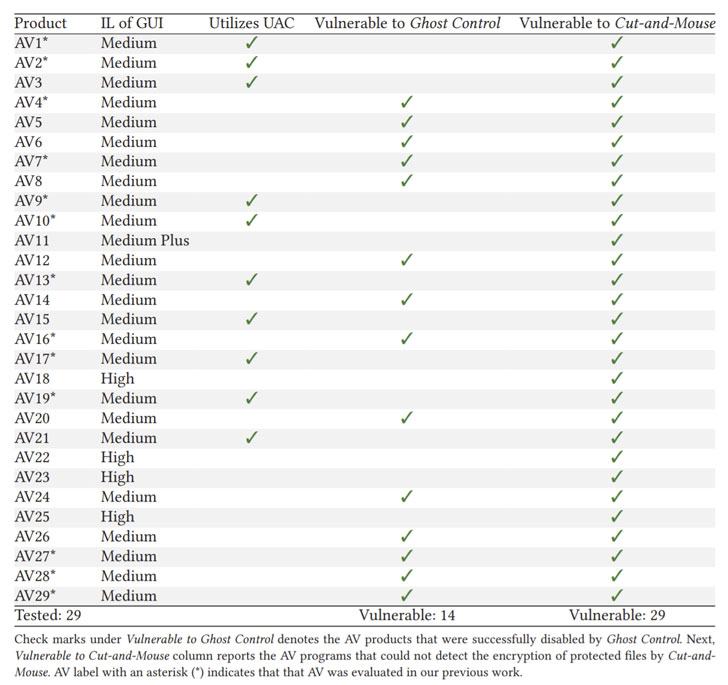
В качестве примера эксперта перечислили встроенные программы — Блокнот Windows и Paint, — которые атакующие могут задействовать в своих кампаниях. Из 29 антивирусных программ, проанализированных в ходе исследования, 14 оказались уязвимы к кибератаке вида Ghost Control.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru