



Эксперты рассказали о методе обхода защиты антивирусов от шифровальщиков

Эксперты рассказали о методе обхода защиты антивирусов от шифровальщиков

Эксперты рассказали о методе обхода защиты антивирусов от шифровальщиков

В популярных защитных приложениях нашли опасные уязвимости, которые в руках потенциального злоумышленника могут использоваться для обхода защиты от программ-вымогателей (шифровальщиков, ransomware).

О новых векторах атаки рассказали специалисты Люксембургского и Лондонского университетов. По словам исследователей, обнаруженные бреши позволяют обойти функцию защищённых папок, которую предлагают представленные на рынке антивирусные программы.

«Разработчики антивирусных программ стараются максимально обезопасить пользователей, именно поэтому защитный софт является ключевым элементов в борьбе с киберпреступниками. Тем не менее у злоумышленников сегодня гораздо больше ресурсов, мощи и самоотдачи», — объясняет профессор Габриеле Лензини.

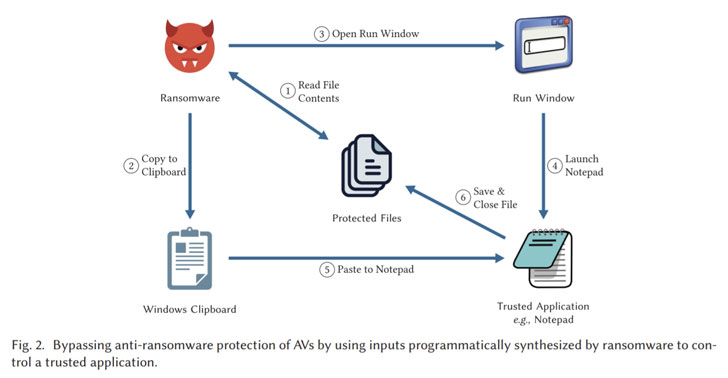
В целом специалисты указывают на возможность использования приложений, у которых есть доступ к защищённым папкам, для изменения хранящихся там файлов. Те же программы-вымогатели могут прибегнуть к этому способу для шифрования данных.

«У небольшого количества приложений, занесённых в "белый список", есть права записи в защищённые файлы. Тем не менее сами эти программы не всегда защищены должным образом. Это подводит нас к способу эксплуатации: вредоносный софт может воспользоваться приложениями из "белого списка" для осуществления вредоносных операций на компьютере жертвы», — отмечают исследователи.


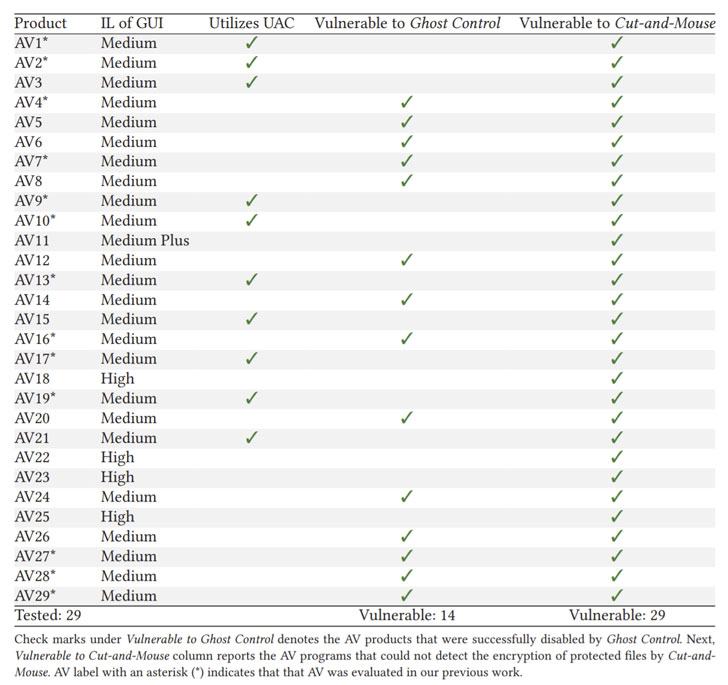
В качестве примера эксперта перечислили встроенные программы — Блокнот Windows и Paint, — которые атакующие могут задействовать в своих кампаниях. Из 29 антивирусных программ, проанализированных в ходе исследования, 14 оказались уязвимы к кибератаке вида Ghost Control.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru