



АНБ шпионила за европейскими политиками через узел коммуникации Дании

АНБ шпионила за европейскими политиками через узел коммуникации Дании

АНБ шпионила за европейскими политиками через узел коммуникации Дании

Иностранная разведывательная служба Дании позволила Агентству национальной безопасности (АНБ) США использовать важный телекоммуникационный узел для шпионажа за общением европейских политиков. Об этом заявил ряд информационных агентств, работающих на территории Европы.

Этой кибершпионской операции дали имя «Operation Dunhammer», она была активна с 2012 по 2014 год. Для успешного функционирования схемы спецслужбы Дании и США подписали специальный договор.

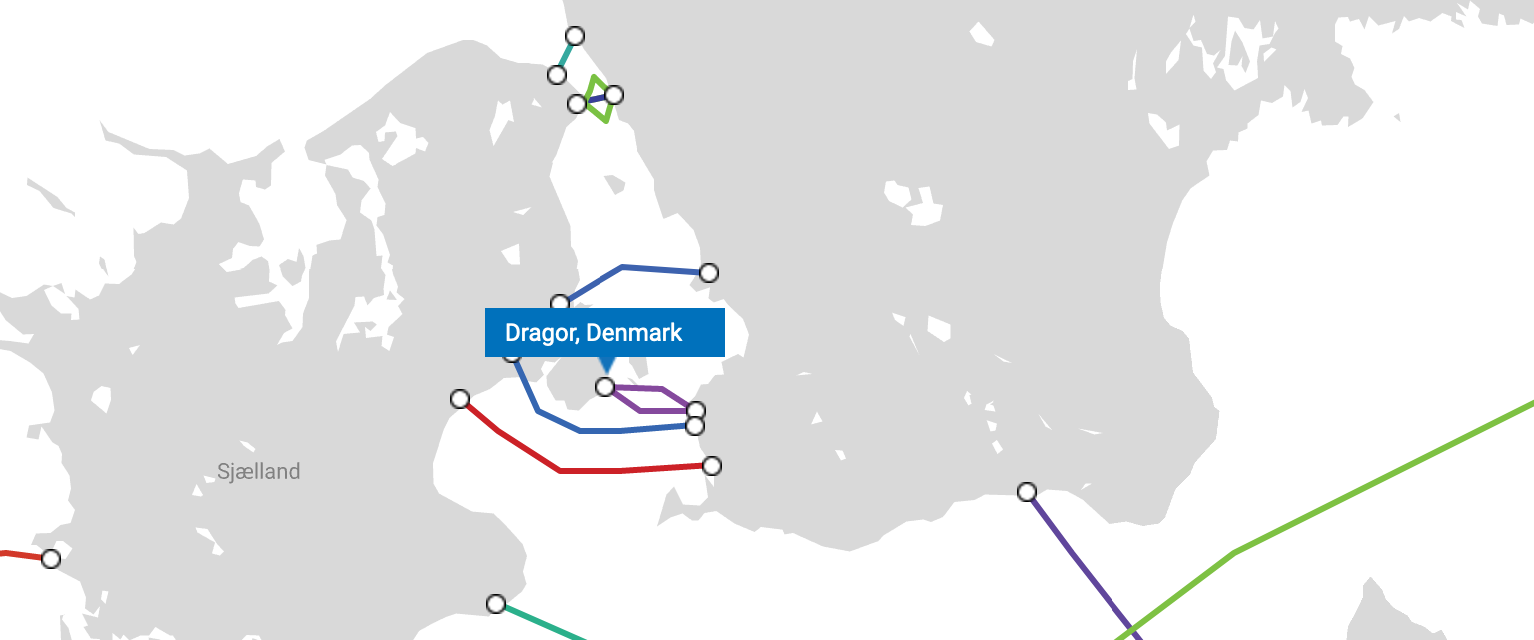
В результаты американская сторона внедрила систему под названием XKeyscore в телекоммуникационный узел, расположенный в городе Драгёр (близ Копенгагена). Именно там несколько подводных кабелей «соединяют» Данию со Скандинавским полуостровом.


Согласно сообщениям европейских информационных агентств, АНБ США использовало систему XKeyscore для массовой «киберпрослушки» мобильного и интернет-трафика. В итоге Вашингтону удавалось перехватывать электронные письма, звонки, СМС-сообщения и переписки в чатах, принадлежащие европейским политикам.

Интересно, что после скандала с утечками Сноудена власти Дании решили разорвать соглашение. Более того, выявилось, что американские спецслужбы вполне успешно прослушивали и самих датских политиков.

Информация об этом просочилась в общий доступ на этих выходных, когда один из датских телеведущих получил доступ к документу под названием «Dunhammer Report», где содержались результаты расследования властей Дании.

Как американские, так и датские чиновники на сегодняшний день отказываются комментировать данную тему. При этом Сноуден на этих же выходных подтвердил информацию о совместной операции Вашингтона и Копенгагена.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru