



АНБ шпионила за европейскими политиками через узел коммуникации Дании

АНБ шпионила за европейскими политиками через узел коммуникации Дании

АНБ шпионила за европейскими политиками через узел коммуникации Дании

Иностранная разведывательная служба Дании позволила Агентству национальной безопасности (АНБ) США использовать важный телекоммуникационный узел для шпионажа за общением европейских политиков. Об этом заявил ряд информационных агентств, работающих на территории Европы.

Этой кибершпионской операции дали имя «Operation Dunhammer», она была активна с 2012 по 2014 год. Для успешного функционирования схемы спецслужбы Дании и США подписали специальный договор.

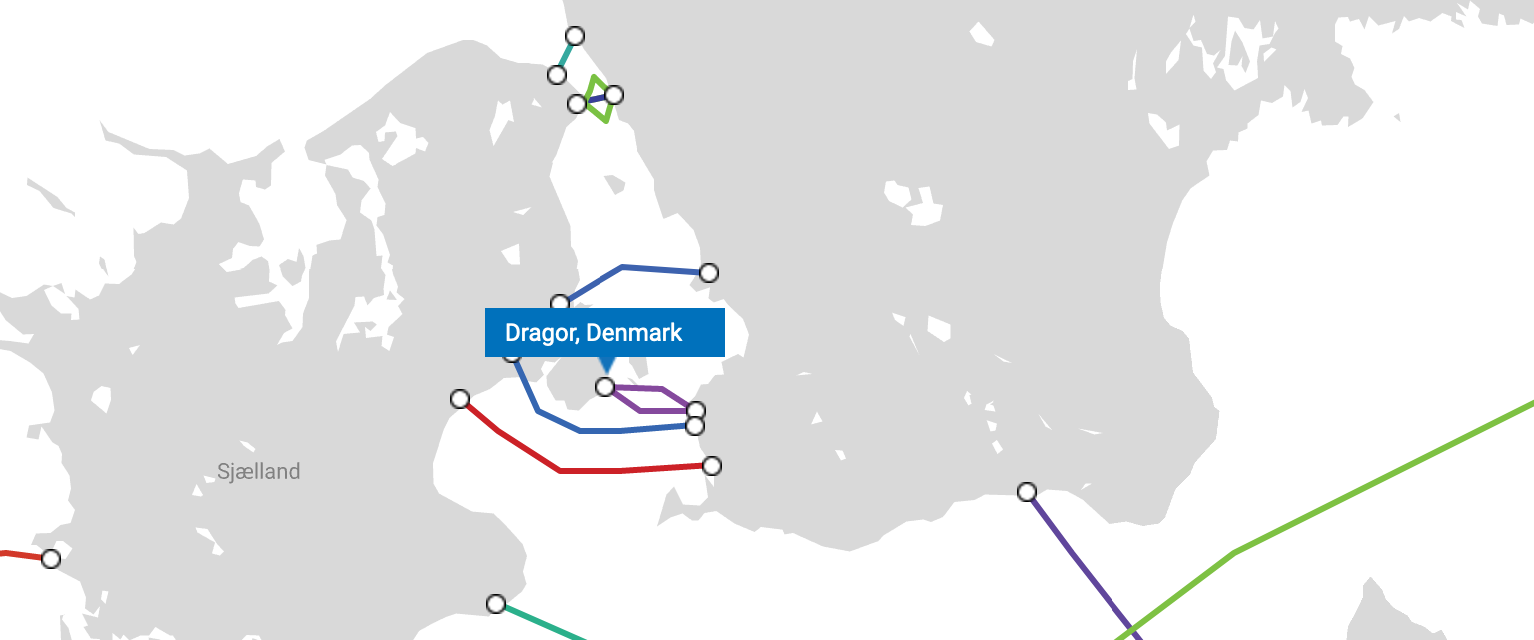
В результаты американская сторона внедрила систему под названием XKeyscore в телекоммуникационный узел, расположенный в городе Драгёр (близ Копенгагена). Именно там несколько подводных кабелей «соединяют» Данию со Скандинавским полуостровом.


Согласно сообщениям европейских информационных агентств, АНБ США использовало систему XKeyscore для массовой «киберпрослушки» мобильного и интернет-трафика. В итоге Вашингтону удавалось перехватывать электронные письма, звонки, СМС-сообщения и переписки в чатах, принадлежащие европейским политикам.

Интересно, что после скандала с утечками Сноудена власти Дании решили разорвать соглашение. Более того, выявилось, что американские спецслужбы вполне успешно прослушивали и самих датских политиков.

Информация об этом просочилась в общий доступ на этих выходных, когда один из датских телеведущих получил доступ к документу под названием «Dunhammer Report», где содержались результаты расследования властей Дании.

Как американские, так и датские чиновники на сегодняшний день отказываются комментировать данную тему. При этом Сноуден на этих же выходных подтвердил информацию о совместной операции Вашингтона и Копенгагена.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru