



Ростелеком-Солар выпустила систему мониторинга продуктивности персонала

Ростелеком-Солар выпустила систему мониторинга продуктивности персонала

Ростелеком-Солар выпустила систему мониторинга продуктивности персонала

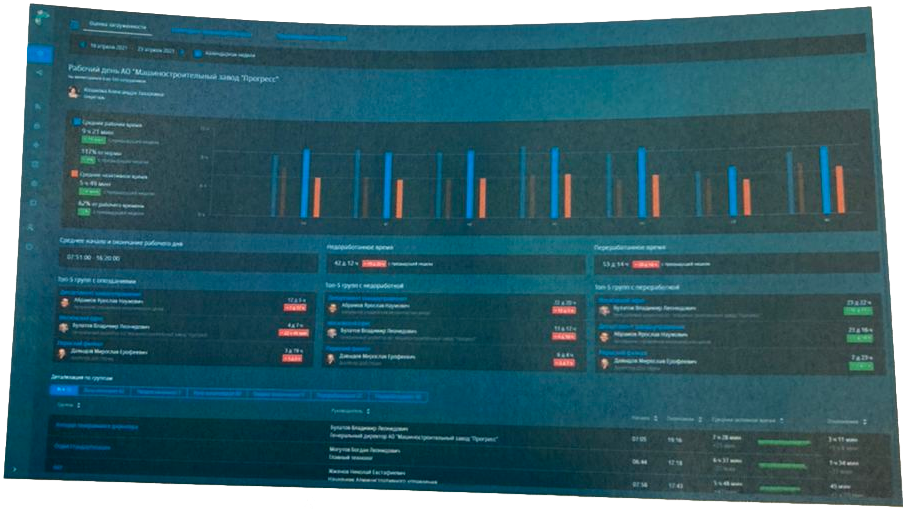
На рынок вышла первая в России система мониторинга продуктивности персонала — Solar addVisor от компании «Ростелеком-Солар». Новинка поможет организациям анализировать цифровой след рабочей активности служащих, благодаря чему можно будет повысить эффективность труда.

Solar addVisor отлично подойдёт руководителям всех уровней, а также специалистам по управлению персоналом коммерческих или даже государственных структур. При разработке совместного проекта учитывались данные, полученные в ходе исследования, проведённого совместно с ВНИИ Труда.

В вышеупомянутом исследовании принимали участие более 300 сотрудников, работающих с персоналом, а также руководителей организаций и органов власти. В результате 100% опрошенных назвали самым важным фактором, влияющим на эффективность труда, уровень компетенции сотрудников.

Более 90% респондентов считают, что трудовая нагрузка и пропорция между «рутинными» и дополнительными задачами также очень сильно влияют на эффективность. 80% полагают, что оптимальность организационной структуры — очень важное звено.

«Хочу отметить, что ни органы госвласти, ни представители бизнеса не назвали контроль рабочего времени важным фактором», — объяснила Галина Рябова, директор центра продуктов линейки Dozor.

Только появившись на рынке, Solar addVisor стал первым в России решением класса EPM (Employee Productivity Monitoring). Тот же Gartner подсчитал, что на сегодняшний день распространённость EPM-систем в мире составляет 1-5%.

Solar addVisor поможет топ-менеджерам при анализе численности персонала и при построении сквозных бизнес-процессов. С помощью системы руководители смогут оценить динамику загруженности разных отделов организации.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru