



Microsoft: Россия использовала 4 вредоноса в атаках от лица АМР США

Microsoft: Россия использовала 4 вредоноса в атаках от лица АМР США

Microsoft: Россия использовала 4 вредоноса в атаках от лица АМР США

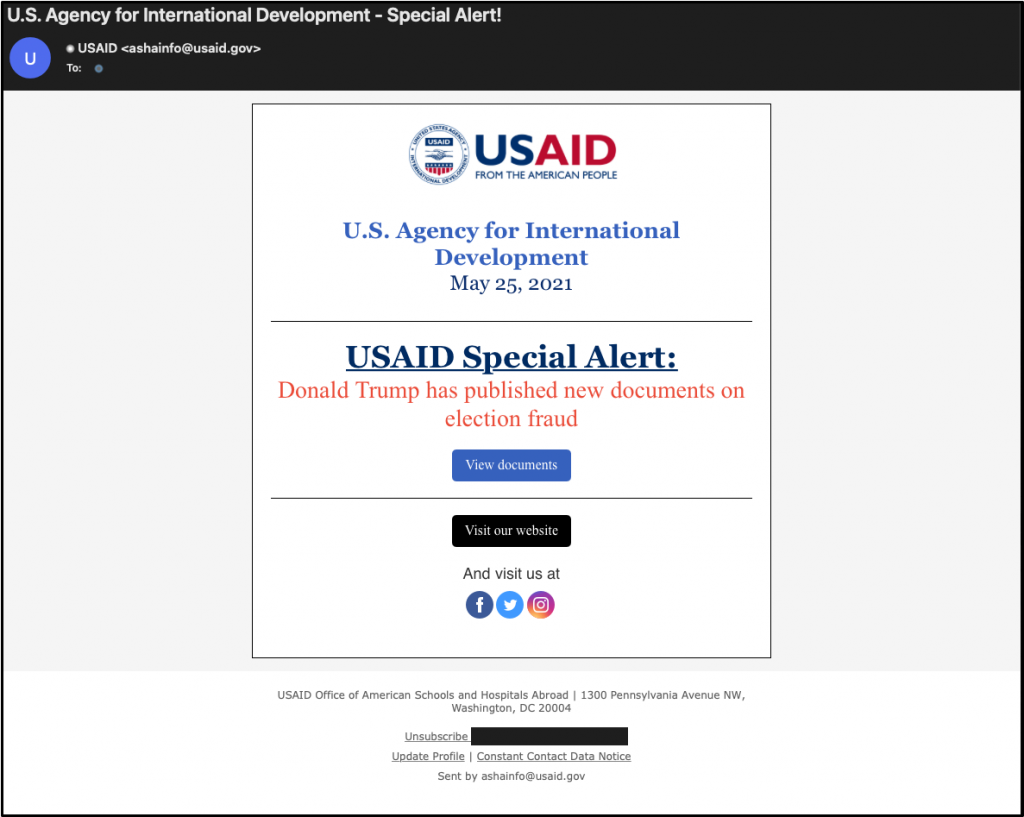
Представители корпорации Microsoft заявили, что российская киберпреступная группировка использовала четыре новых семейства вредоносных программ в ходе недавних фишинговых атак. Уточним, что речь идёт о кампании, в которой якобы российские хакеры выдавали себя за Агентство США по международному развитию (АМР США).

Информация об использовании четырёх ранее неизвестных образцов вредоносов поступила от Microsoft Threat Intelligence Center (MSTIC). Как отметили специалисты, за кибероперацией стоит группировка под кодовым именем APT29 (Nobelium).

Используя скомпрометированный аккаунт и рассылая фишинговые письма, злоумышленники выдавали себя за АМР США. В общей сложности APT-группировка отправила приблизительно 3000 писем, а адресатами стали более 150 организаций (включая сферу международного сотрудничества, гуманитарную область и борьбу за права человека).


Согласно опубликованным Microsoft деталям, среди четырёх новых зловредов было вложение в виде HTML-файла — «EnvyScout». Также в связке присутствовали загрузчики «BoomBox» и «NativeZone», а за запуск шелл-кода отвечал «VaporRage». Первый злонамеренный файл в формате HTML/JS предназначен для кражи учётных данных аккаунтов пользователей Windows. Помимо этого, он устанавливает на устройство жертвы вредоносный ISO-файл.

«На этой стадии атаки ничего не подозревающий пользователь попытается открыть загруженный ISO-образ, однако в этом случае запустится скрытый исполняемый файл — BOOM.exe, который является частью семейства BoomBox», — пишет Microsoft.

BoomBox, кстати, по цепочке загружает и настраивает вредонос NativeZone, который предстаёт в виде библиотеки NativeCacheSvc.dll. Этот зловред запускается автоматически при каждом входе пользователя в аккаунт Windows.

Наконец, стоит отметить четвёртую ступень атаки, которую взял на себя вредонос VaporRage — CertPKIProvider.dll. После запуска эта программа пытается связаться с командным сервером (C2) и передать ему все украденные данные.

Подпишитесь на новости

Звук самолёта на видео помог найти место съёмки с точностью около 100 м

Если вы убрали геометку, спрятали вывески и уверены, что место съёмки никто не вычислит, самолёт за кадром может испортить конспирацию. Автор YouTube-канала colsto показал, как почти неразличимый авиационный шум позволяет определить местоположение камеры с точностью примерно до 100 метров.

Метод и результаты эксперимента он представил в видео.

В основе лежит эффект Доплера: при приближении самолёта частота звука повышается, при удалении — снижается. Даже если ухо ничего толком не замечает, на спектрограмме остаётся характерная кривая. Её можно сопоставить с открытыми данными ADS-B о положении, скорости и высоте самолётов.


В демонстрации автор использовал два пролёта с интервалом 920 секунд. Расчёты учитывали рельеф и задержку распространения звука: самолёт уже улетел дальше, а его гул только добрался до микрофона. Дополнительной подсказкой стали промежутки без авиационного шума, они помогли отсеять неподходящие места.


В отдельном тесте минутная запись с известным временем позволила поставить реальное место съёмки на первое место среди кандидатов при поиске по континентальной территории США. Код и инструменты автор не публикует.

RSS: Новости на портале Anti-Malware.ru