



Баги в расширениях VS Code открывают дверь для атак на цепочки поставок

Баги в расширениях VS Code открывают дверь для атак на цепочки поставок

Баги в расширениях VS Code открывают дверь для атак на цепочки поставок

Ряд опасных уязвимостей в расширениях редактора исходного кода Visual Studio Code позволяет потенциальным атакующим скомпрометировать целевые устройства и даже развернуть системы с помощью интегрированной среды разработки (integrated development environment, IDE).

В результате успешной эксплуатации злоумышленники смогут удалённо запустить произвольный код в системе целевого разработчика. В сущности, выявленные уязвимости открывают возможность для атак на цепочки поставок.

Проблемными расширениями, вызвавшими у исследователей вопросы, стали LaTeX Workshop, Rainbow Fart, Open in Default Browser и Instant Markdown. Общее количество скачиваний этих расширений равно приблизительно двум миллионам.

«Компьютеры разработчиков, как правило, хранят важные учётные данные, с помощью которых девелоперы взаимодействуют с разными частями продукта. Утечка закрытого ключа может позволить злоумышленнику клонировать отдельные куски кода и части разрабатываемого продукта. Также атакующий может подключиться к серверам, принимающим участие в производстве», — пишут специалисты Synk, обнаружившие проблемы безопасности.

Расширения Visual Studio Code работают по принципу аддонов для браузеров. С их помощью разработчики могут добавлять дополнительные функции и языки программирования в редактор исходного кода. На сегодняшний день база активных пользователей VS Code насчитывает 14 миллионов человек, то есть поверхность вероятной кибератаки действительно большая.

В одном из вариантов эксплуатации выявленных уязвимостей специалисты Synk показали, как киберпреступник может использовать дыру вида Path Traversal для извлечения любого файла, хранящегося на целевой машине. Чтобы задействовать брешь в атаке, злоумышленникам всего лишь нужно заставить разработчика перейти на определённому URL.


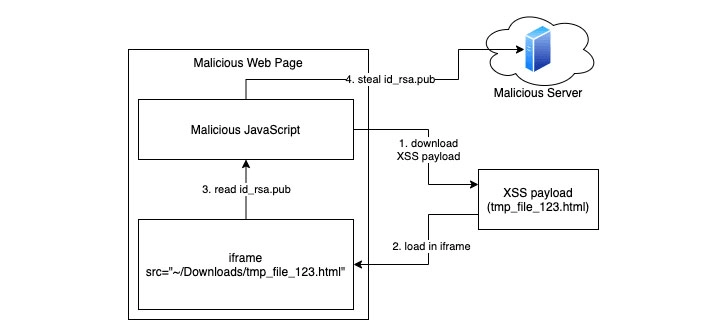
Помимо этого, атакующий вполне может выкрасть SSH-ключи разработчика, работающего с расширением VS Code Instant Markdown.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru