



Баги в расширениях VS Code открывают дверь для атак на цепочки поставок

Баги в расширениях VS Code открывают дверь для атак на цепочки поставок

Баги в расширениях VS Code открывают дверь для атак на цепочки поставок

Ряд опасных уязвимостей в расширениях редактора исходного кода Visual Studio Code позволяет потенциальным атакующим скомпрометировать целевые устройства и даже развернуть системы с помощью интегрированной среды разработки (integrated development environment, IDE).

В результате успешной эксплуатации злоумышленники смогут удалённо запустить произвольный код в системе целевого разработчика. В сущности, выявленные уязвимости открывают возможность для атак на цепочки поставок.

Проблемными расширениями, вызвавшими у исследователей вопросы, стали LaTeX Workshop, Rainbow Fart, Open in Default Browser и Instant Markdown. Общее количество скачиваний этих расширений равно приблизительно двум миллионам.

«Компьютеры разработчиков, как правило, хранят важные учётные данные, с помощью которых девелоперы взаимодействуют с разными частями продукта. Утечка закрытого ключа может позволить злоумышленнику клонировать отдельные куски кода и части разрабатываемого продукта. Также атакующий может подключиться к серверам, принимающим участие в производстве», — пишут специалисты Synk, обнаружившие проблемы безопасности.

Расширения Visual Studio Code работают по принципу аддонов для браузеров. С их помощью разработчики могут добавлять дополнительные функции и языки программирования в редактор исходного кода. На сегодняшний день база активных пользователей VS Code насчитывает 14 миллионов человек, то есть поверхность вероятной кибератаки действительно большая.

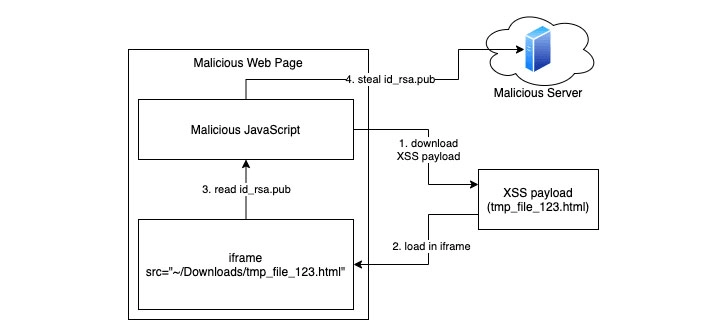
В одном из вариантов эксплуатации выявленных уязвимостей специалисты Synk показали, как киберпреступник может использовать дыру вида Path Traversal для извлечения любого файла, хранящегося на целевой машине. Чтобы задействовать брешь в атаке, злоумышленникам всего лишь нужно заставить разработчика перейти на определённому URL.


Помимо этого, атакующий вполне может выкрасть SSH-ключи разработчика, работающего с расширением VS Code Instant Markdown.

Подпишитесь на новости

В МАКСЕ появятся цифровые рецепты и подписание медицинских согласий

МАКС готовят к следующей медицинской роли: в мессенджере должны появиться цифровые рецепты на лекарства и подписание информированных согласий. Об этом заявил министр здравоохранения Михаил Мурашко. Бумажной бюрократии обещают ещё одного цифрового конкурента.

О планах министра сообщил ТАСС с конгресса «Национальное здравоохранение — 2026».

По словам Мурашко, новые сервисы станут доступны в ближайшее время. Конкретную дату запуска и подробный порядок работы он в приведённом сообщении не назвал.

Медицинские функции в мессенджере уже используются. Как сообщил министр, записью к врачу и другими возможностями пользуются более 21 млн человек. Согласно его презентации, телемедицинские консультации «врач — пациент» через мессенджер используют более 5 млн человек, а закрытием больничных после онлайн-консультаций воспользовались 2,9 млн.

Следующий заявленный шаг — добавить документы, сопровождающие лечение. При этом анонс не означает, что рецепт можно будет получить без врача: условия назначения лекарств и схема получения цифрового документа в опубликованном выступлении не раскрыты.

Мессенджер продолжает обрастать государственными сервисами. Теперь остаётся дождаться, когда всё озвученное превратится в работающую функцию.

RSS: Новости на портале Anti-Malware.ru