



Google обнаружила новый вариант атаки Rowhammer на оперативную память

Google обнаружила новый вариант атаки Rowhammer на оперативную память

Google обнаружила новый вариант атаки Rowhammer на оперативную память

Специалисты Google обнаружили новую версию техники Rowhammer, с помощью которой можно атаковать модули оперативной памяти и обойти все существующие на сегодняшний день защитные меры. Эксперты присвоили новому вектору атаки имя «Half-Double».

Напомним, что Rowhammer впервые продемонстрировали в 2015 году. Исследователи из Google’s Project Zero тогда показали, что атакующий может получить в целевой системе права уровня ядра.

Смысл Rowhammer заключается в так называемой технике «переворачивания битов» (Bit flipping), то есть теоретически злоумышленник может изменить значение любого бита в памяти. Успешная эксплуатация Rowhammer также помогает обойти песочницу.

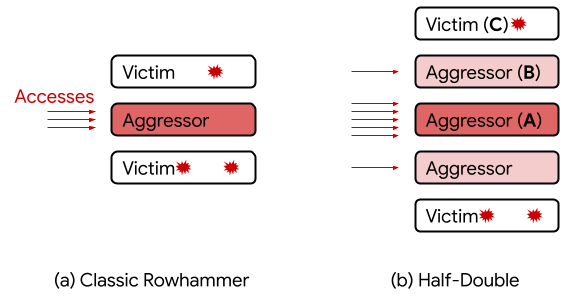
Как объяснили специалисты Google, новый вектор атаки Half-Double позволяет инициировать bit flipping на целых две строки DDR-памяти от целевой (в общей сумме — три), хотя в прошлых вариантах задействовалась лишь одна строка от целевой (в общей сумме — две).

«Как правило, Rowhammer действовал на одну строку от целевой, которая многократно задействовалась для переворачивания битов. Другими словами в общей сумме стандартная атака Rowhammer действует на две строки. Новый же вариант уже последовательно влияет на три строки», — пишет Google.


В Google подчеркнули, что специалисты работают с производителями модулей оперативной памяти для решения проблемы Rowhammer и вытекающего варианта Half-Double. Напомним, что в прошлом году эксперты представили исследование, согласно которому современные RAM-модули смартфонов и компьютеров всё ещё уязвимы перед Rowhammer.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru