



Google обнаружила новый вариант атаки Rowhammer на оперативную память

Google обнаружила новый вариант атаки Rowhammer на оперативную память

Google обнаружила новый вариант атаки Rowhammer на оперативную память

Специалисты Google обнаружили новую версию техники Rowhammer, с помощью которой можно атаковать модули оперативной памяти и обойти все существующие на сегодняшний день защитные меры. Эксперты присвоили новому вектору атаки имя «Half-Double».

Напомним, что Rowhammer впервые продемонстрировали в 2015 году. Исследователи из Google’s Project Zero тогда показали, что атакующий может получить в целевой системе права уровня ядра.

Смысл Rowhammer заключается в так называемой технике «переворачивания битов» (Bit flipping), то есть теоретически злоумышленник может изменить значение любого бита в памяти. Успешная эксплуатация Rowhammer также помогает обойти песочницу.

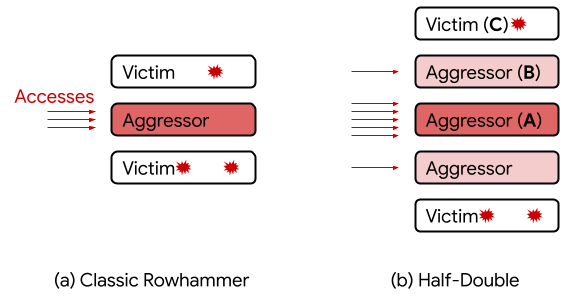
Как объяснили специалисты Google, новый вектор атаки Half-Double позволяет инициировать bit flipping на целых две строки DDR-памяти от целевой (в общей сумме — три), хотя в прошлых вариантах задействовалась лишь одна строка от целевой (в общей сумме — две).

«Как правило, Rowhammer действовал на одну строку от целевой, которая многократно задействовалась для переворачивания битов. Другими словами в общей сумме стандартная атака Rowhammer действует на две строки. Новый же вариант уже последовательно влияет на три строки», — пишет Google.


В Google подчеркнули, что специалисты работают с производителями модулей оперативной памяти для решения проблемы Rowhammer и вытекающего варианта Half-Double. Напомним, что в прошлом году эксперты представили исследование, согласно которому современные RAM-модули смартфонов и компьютеров всё ещё уязвимы перед Rowhammer.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru