



Новый руткит Moriya бэкдорит системы Windows в реальных атаках

Новый руткит Moriya бэкдорит системы Windows в реальных атаках

Новый руткит Moriya бэкдорит системы Windows в реальных атаках

Неизвестная киберпреступная группировка использует новый руткит в атаках на системы Windows. Эксперты назвали вредоносную кампанию TunnelSnake и предполагают, что она активна как минимум с 2018 года.

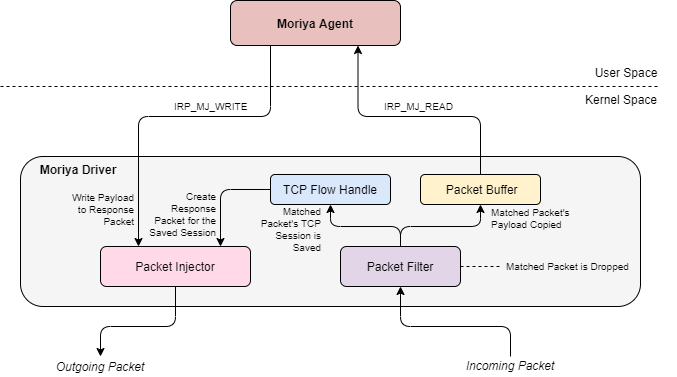
Специалисты «Лаборатории Касперского» уже успели придумать новому руткиту имя — Moriya. Вредонос также выступает в качестве бэкдора, позволяющего операторам шпионить за жертвами, избегая детектирования антивирусными программами.

С помощью Moriya киберпреступники могут перехватывать и анализировать входящий трафик, для чего вредонос получает доступ к адресному пространству ядра Windows. Помимо этого,  руткит позволяет отправлять заражённому хосту команды.

Бэкдор получает инструкции в виде специально сформированных пакетов, спрятанных внутри трафика жертвы. Это значит, что зловреду не нужен стандартный командный сервер (C2), поскольку злоумышленники сделали ставку на обход детектирования.

«Нам всё чаще попадаются кампании вроде TunnelSnake, в которых, как правило, киберпреступники прилагают все усилия, чтобы скрыть вредоносную активность. В определённом смысле им это удаётся — обнаружить такие операции действительно сложно», — объясняют эксперты «Лаборатории Касперского».


Специалисты Kaspersky не называют группировку, стоящую за кампанией TunnelSnake, однако есть основания полагать, что в деле замешаны преступники, говорящие на китайском языке.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru