



В Сеть выложили PoC-эксплойт для выявленного АНБ бага Microsoft Exchange

В Сеть выложили PoC-эксплойт для выявленного АНБ бага Microsoft Exchange

В Сеть выложили PoC-эксплойт для выявленного АНБ бага Microsoft Exchange

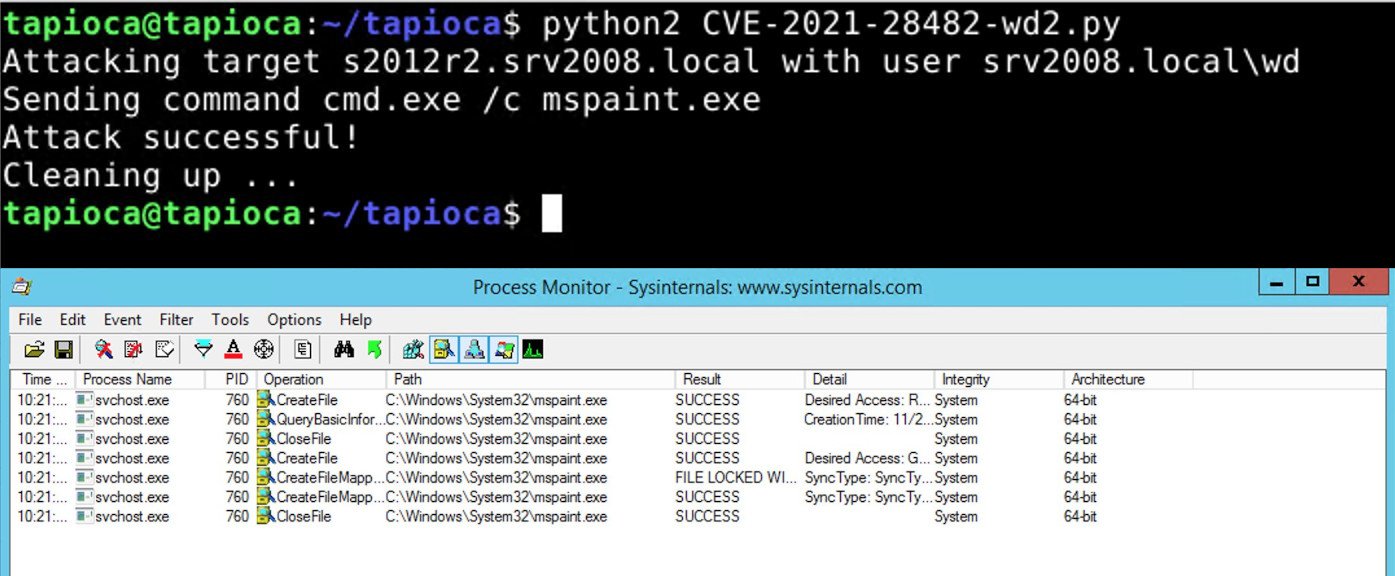
Эксперт опубликовал PoC-код для опасной уязвимости в Microsoft Exchange, снабдив демонстрационный эксплойт техническими подробностями. Речь идёт об одной из дыр, обнаруженных Агентством национальной безопасности (АНБ) США.

Брешь, получившая идентификатор CVE-2021-28482, может привести к удалённому выполнению кода на уязвимых компьютерах. Патчи для этого бага доступны с апреля, поэтому всем рекомендуется держать системы в актуальном состоянии.

Примечательно, что из всего выявленного АНБ США набора дыр именно CVE-2021-28482 является наименее опасной. Однако это не значит, что компании могут позволить себе игнорировать эту уязвимость.

Технические детали проблемы описал вьетнамский специалист в области кибербезопасности Нгуен Чан. Чан известен также публикацией PoC-эксплойта для связки уязвимостей ProxyLogon. В своём блоге эксперт описывает возможность удалённого выполнения кода в среде Exchange Server.

Демонстрационный эксплойт Чана, написанный на Python, можно найти на GitHub. При этом жизнеспособность кода proof-of-concept подтвердил Уилл Дорман, исследователь из CERT/CC.


«Если у кого-то до сих пор не установлены апрельские патчи, но есть подозрения, что в сеть проник аутентифицированный злоумышленник, можете смело рассматривать возможность эксплуатации CVE-2021-28482», — пишет Дорман.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru