



Основные киберугрозы в сфере финансов в 2020 году — фишинг и DDoS-атаки

Основные киберугрозы в сфере финансов в 2020 году — фишинг и DDoS-атаки

Основные киберугрозы в сфере финансов в 2020  году — фишинг и DDoS-атаки

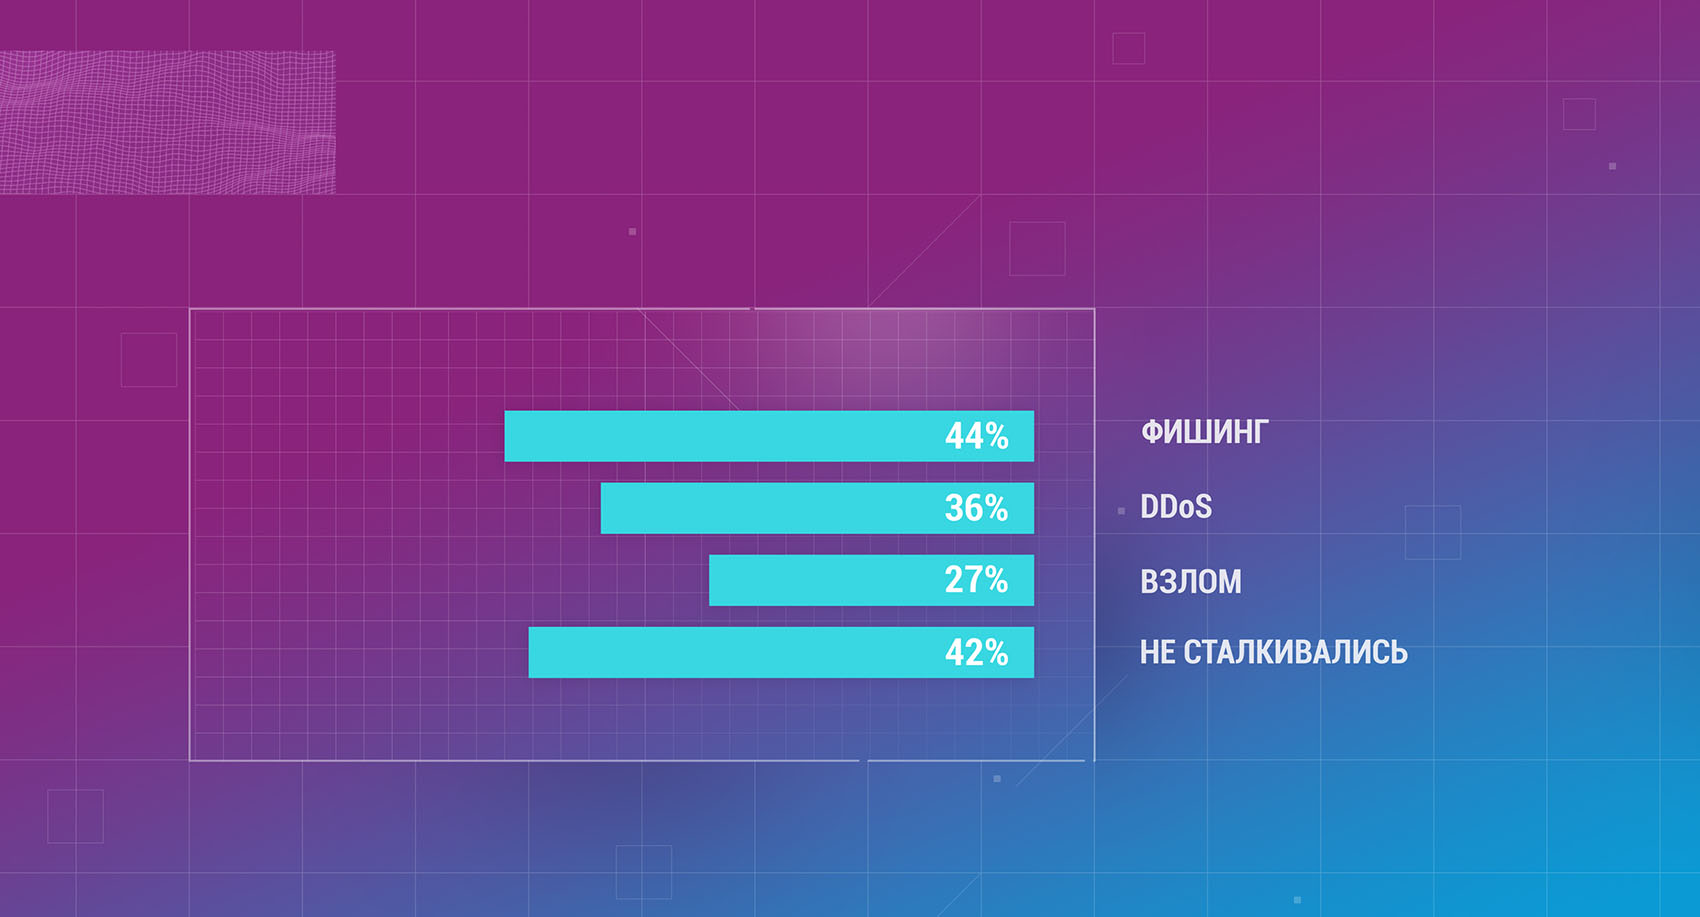
По данным Qrator Labs, в 2020 году финансовые организации наиболее часто сталкивались с фишингом и DDoS-атаками. Рост киберугроз, связанный с всеобщим переходом на удаленную работу, стал очевидным к середине года и сохранил свою актуальность до конца декабря.

Эти выводы были сделаны по результатам опроса 45 представителей крупных банков и финансовых институтов средней и малой величины. Порядка 42% из них зафиксировали всплеск киберугроз в первом полугодии, 40% наблюдали рост такой активности в III-IV кварталах. Почти половина респондентов не преминули отметить, что риски растут уже два года подряд.


Из последствий кибератак наиболее существенными для представителей этой сферы являются финансовые потери (82%). На второе место 71% участников опроса поставили утечки пользовательских данных.

«В связи с переводом большинства услуг в онлайн люди все чаще совершают покупки в интернет-магазинах, оставляя там свои персональные данные, а значит, и проблема с утечками приобретает все большие масштабы, — комментирует Сергей Пасечник, директор по продажам Qrator Labs. — Интерес злоумышленников к цифровым данным возрастает, и тем сильнее страдает репутация компаний, допустивших утечки. Неудивительно, что в индустрии поднимается обеспокоенность этой проблемой, и компании начинают системно выстраивать специализированную защиту, позволяющую вычислять мошеннические действия».

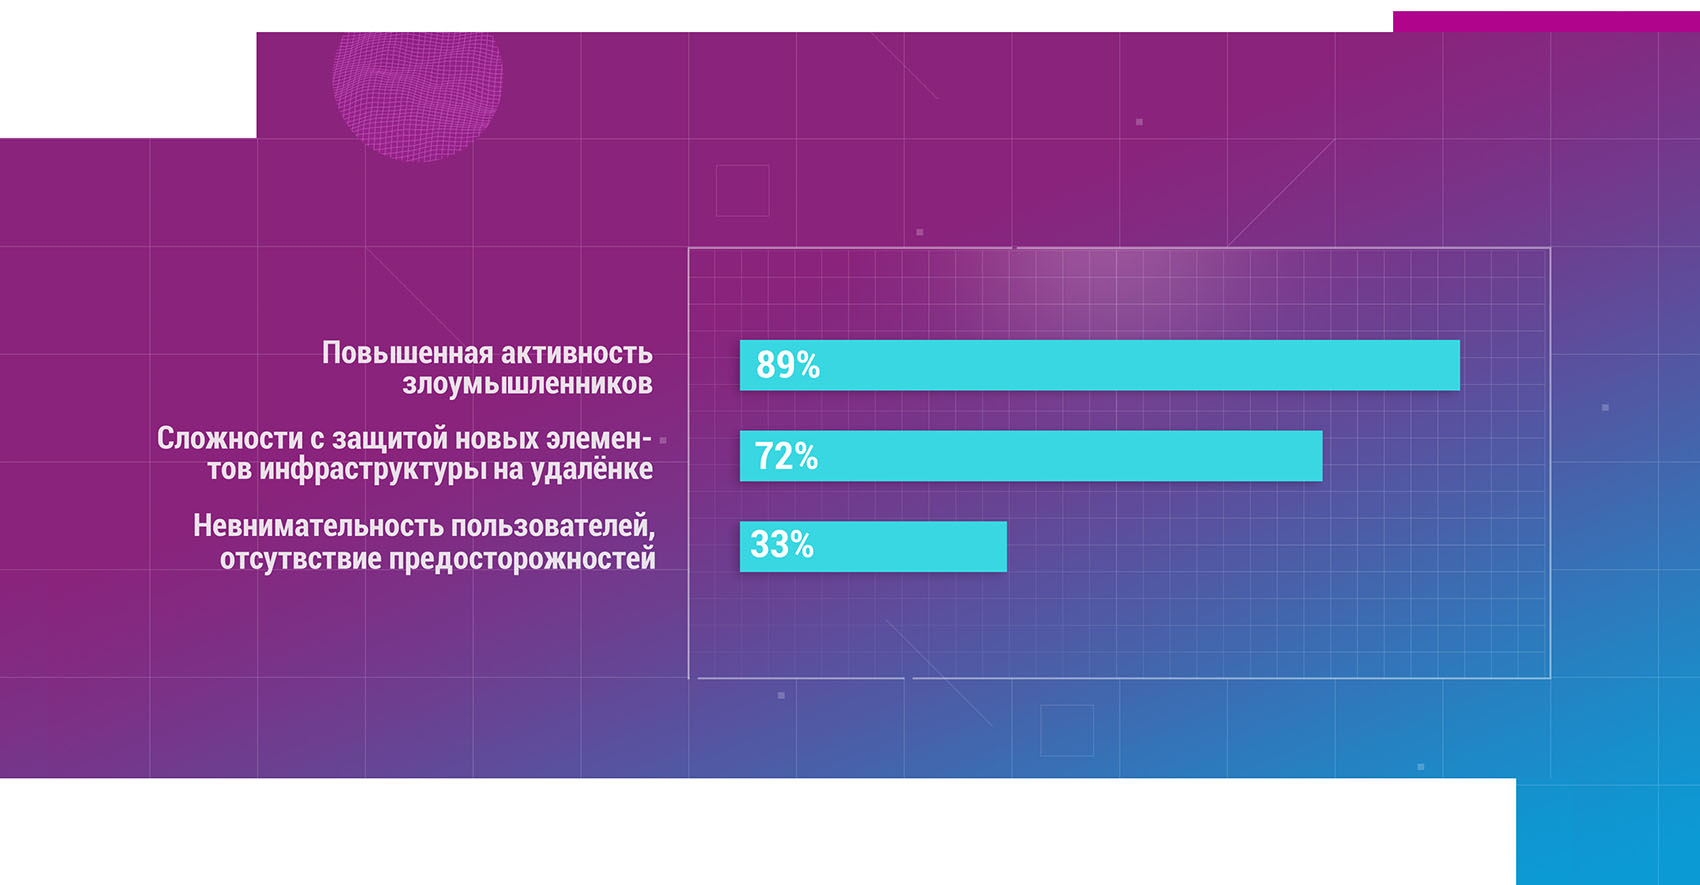
При расстановке приоритетов по защите оказалось, что невнимательность пользователей и переходы по фишинговым ссылкам меньше беспокоят финансистов, чем безопасность новых элементов инфраструктуры — VPN-концентраторов. Угроза DDoS-атаки на шлюз, через который удаленные сотрудники получают доступ к рабочим местам, оказалась намного серьезнее, чем перспектива возможных потерь из-за тяжбы с клиентами, допустившими оплошность.


Свои ИБ-мероприятия 38% участников опроса в условиях кризиса планировали лишь на полгода вперед, 58% ориентировались на годовой период. Больше половины респондентов заявили, что бюджет, выделенный на защиту информации в 2020 году, оказался достаточным. Две трети финансовых организаций (74%) пока не планируют заменять свои средства защиты от атак, 12% собираются перейти на гибридное решение.

Примечательно, что схема дистанционной работы пришлась финансистам по вкусу. Около половины опрошенных хотят ее частично сохранить и в дальнейшем, а некоторые банки, сделавшие ставку на ИТ, планируют активно развивать этот формат.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru