



Хакерский форум OGUsers стал жертвой взлома в четвёртый раз за два года

Хакерский форум OGUsers стал жертвой взлома в четвёртый раз за два года

Хакерский форум OGUsers стал жертвой взлома в четвёртый раз за два года

Популярный среди киберпреступников форум OGUsers оказался взломан в четвёртый раз за два года. Атаковавшие площадку злоумышленники уже выставили на продажу базу данных сайта, в которой содержатся данные пользователей и их личные сообщения.

Форум OGUsers известен тем, что различные киберпреступники используют его для продажи взломанных аккаунтов пользователей социальных сетей. Такие учётные записи злоумышленники добывают с помощью атак SIM-swapping и брутфорса.

В начале 2021 года площадкой заинтересовались представители Facebook, Instagram, TikTok и Twitter, инициировавшие совместную кампанию с целью пресечь деятельность участников OGUsers.

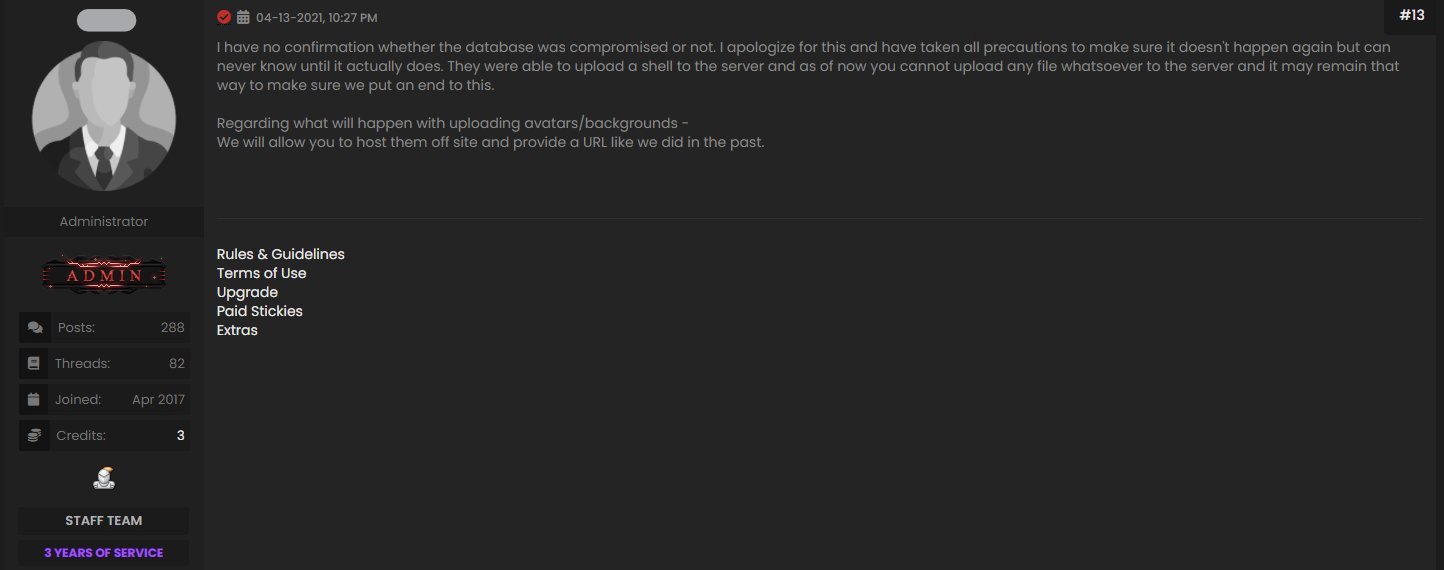
На днях специалисты компании KELA заявили, что администратор OGUsers признал свежий взлом форума. По его словам, атакующим удалось загрузить на сервер веб-шелл.


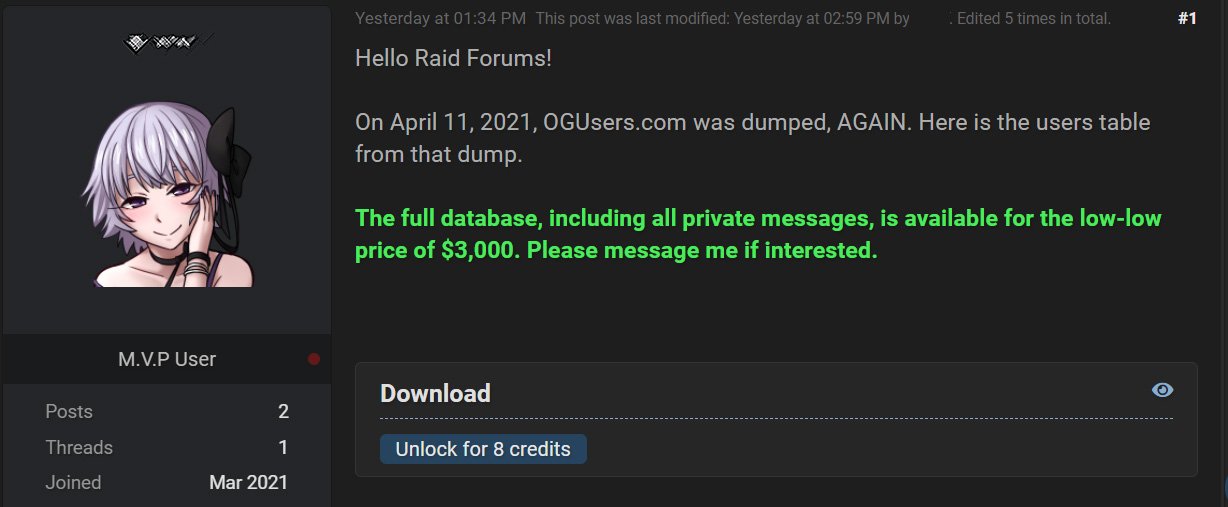
Изначально было непонятно, смогли ли злоумышленники вытащить базу данных, однако позже преступники сами развеяли все сомнения, опубликовав объявление о продаже БД OGUsers за $3000.


Знакомые с ситуацией источники рассказали BleepingComputer, что киберпреступники взломали форум OGUsers 11 апреля. В общей сложности пострадали около 350 тыс. участников онлайн-сообщества.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru