



Хакерский форум OGUsers стал жертвой взлома в четвёртый раз за два года

Хакерский форум OGUsers стал жертвой взлома в четвёртый раз за два года

Хакерский форум OGUsers стал жертвой взлома в четвёртый раз за два года

Популярный среди киберпреступников форум OGUsers оказался взломан в четвёртый раз за два года. Атаковавшие площадку злоумышленники уже выставили на продажу базу данных сайта, в которой содержатся данные пользователей и их личные сообщения.

Форум OGUsers известен тем, что различные киберпреступники используют его для продажи взломанных аккаунтов пользователей социальных сетей. Такие учётные записи злоумышленники добывают с помощью атак SIM-swapping и брутфорса.

В начале 2021 года площадкой заинтересовались представители Facebook, Instagram, TikTok и Twitter, инициировавшие совместную кампанию с целью пресечь деятельность участников OGUsers.

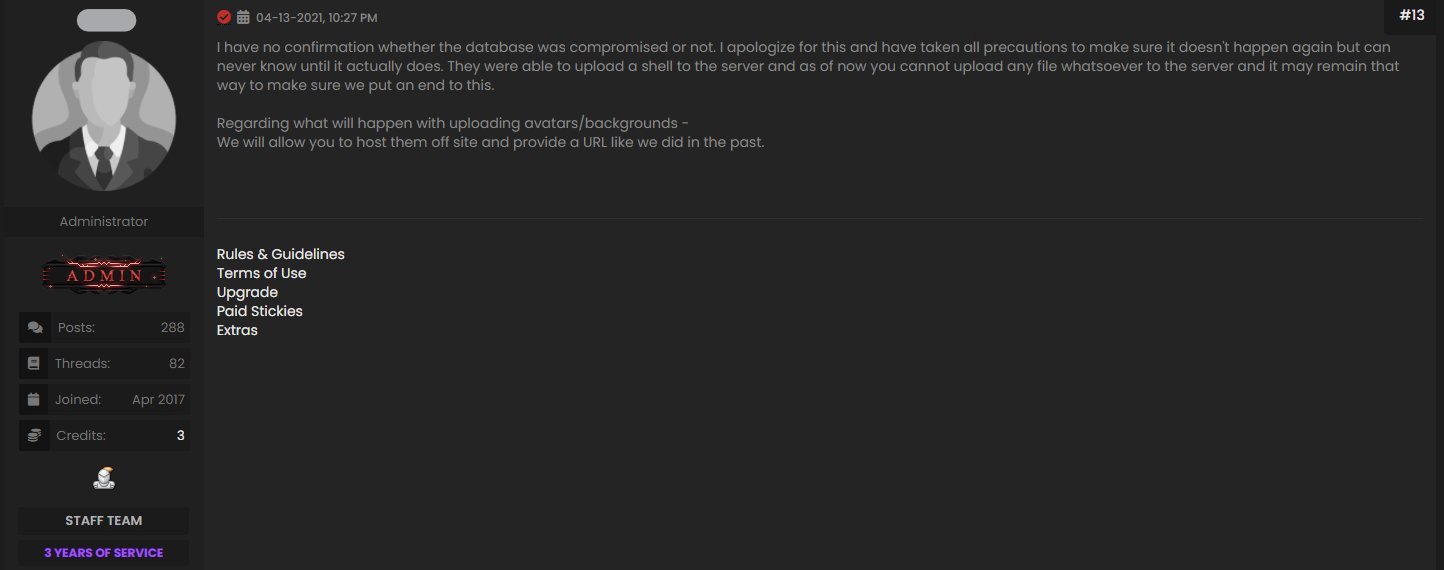
На днях специалисты компании KELA заявили, что администратор OGUsers признал свежий взлом форума. По его словам, атакующим удалось загрузить на сервер веб-шелл.


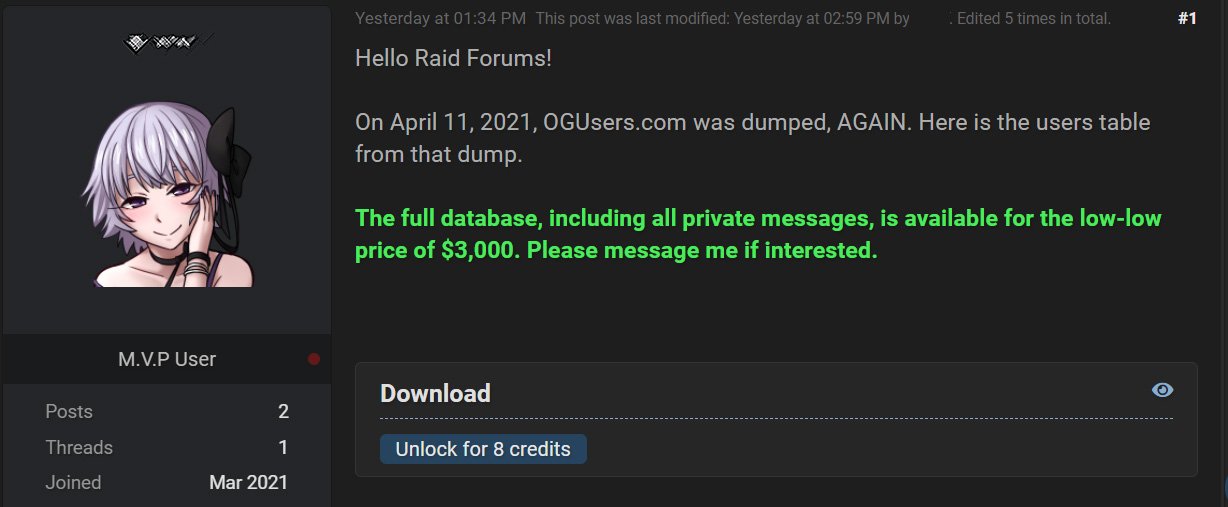
Изначально было непонятно, смогли ли злоумышленники вытащить базу данных, однако позже преступники сами развеяли все сомнения, опубликовав объявление о продаже БД OGUsers за $3000.


Знакомые с ситуацией источники рассказали BleepingComputer, что киберпреступники взломали форум OGUsers 11 апреля. В общей сложности пострадали около 350 тыс. участников онлайн-сообщества.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru