



В огромной базе слитых данных нашли 1,5 млн государственных имейлов

В огромной базе слитых данных нашли 1,5 млн государственных имейлов

В огромной базе слитых данных нашли 1,5 млн государственных имейлов

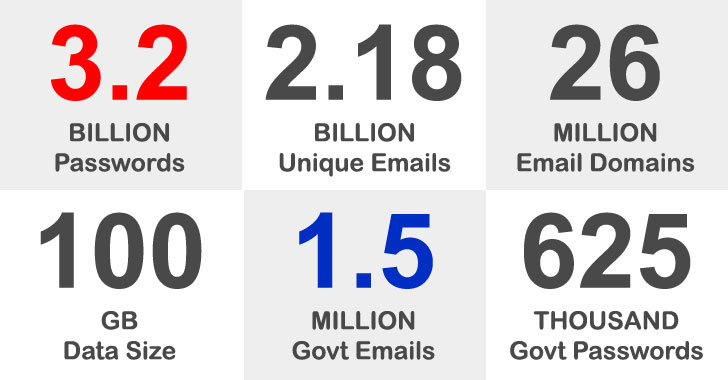
Исследователи проанализировали огромную по масштабам утечку, в которой фигурируют 3,28 миллиардов паролей и 2,28 млрд адресов электронной почты, и обнаружили в ней более полутора миллионов паролей, связанных с государственными имейлами.

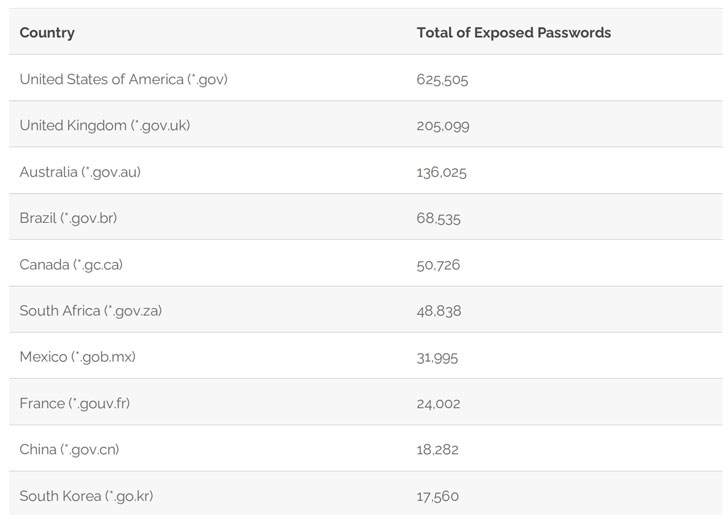
Большая часть скомпрометированных адресов электронной почты из государственного сектора принадлежит властям США (625 505), за ними следуют Великобритания (205 099), Австралия (136 025), Бразилия (68 535) и Канада (50 726).

Речь идёт о 100-гигабайтной базе, получившей имя «COMB21» (Compilation of Many Breaches). Из названия можно понять, что это подборка данных из различных утечек. В феврале какие-то «доброжелатели» бесплатно выложили БД на одном из форумов для киберпреступников.

Эксперты подчёркивают, что наличие в общем доступе данных электронных ящиков государственного сектора вовсе не означает, что сами госсистемы были скомпрометированы. Злоумышленники смогли получить пароли благодаря взлому хешей, а ранее учётные данные попали в руки преступников после фишинговых атак, кибершпионажа и благодаря незащищённым соединениям.


Утечка по американскому государственному сектору распределилась следующим образом:

  • state.gov (29 144);
  • va.gov (28 937);
  • dhs.gov (21 575);
  • nasa.gov (15 665);
  • irs.gov (10 480);
  • cdc.gov (8 904);
  • usdoj.gov (8 857);
  • ssa.gov (8 747);
  • usps.gov (8 205);
  • epa.gov (7 986).

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru