



В огромной базе слитых данных нашли 1,5 млн государственных имейлов

В огромной базе слитых данных нашли 1,5 млн государственных имейлов

В огромной базе слитых данных нашли 1,5 млн государственных имейлов

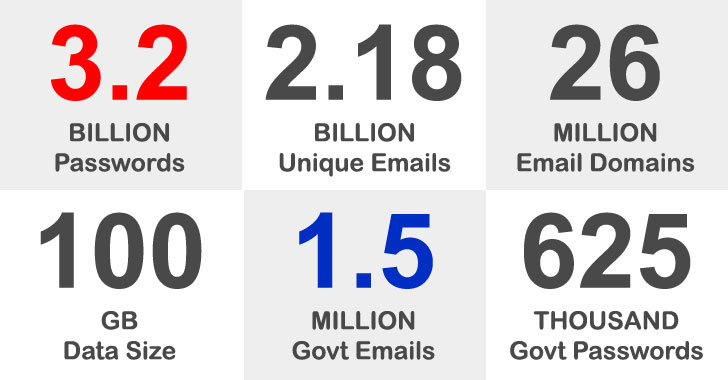
Исследователи проанализировали огромную по масштабам утечку, в которой фигурируют 3,28 миллиардов паролей и 2,28 млрд адресов электронной почты, и обнаружили в ней более полутора миллионов паролей, связанных с государственными имейлами.

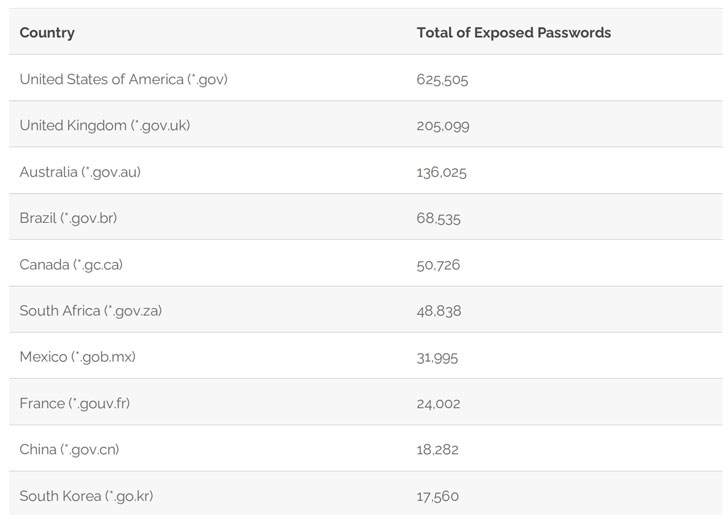
Большая часть скомпрометированных адресов электронной почты из государственного сектора принадлежит властям США (625 505), за ними следуют Великобритания (205 099), Австралия (136 025), Бразилия (68 535) и Канада (50 726).

Речь идёт о 100-гигабайтной базе, получившей имя «COMB21» (Compilation of Many Breaches). Из названия можно понять, что это подборка данных из различных утечек. В феврале какие-то «доброжелатели» бесплатно выложили БД на одном из форумов для киберпреступников.

Эксперты подчёркивают, что наличие в общем доступе данных электронных ящиков государственного сектора вовсе не означает, что сами госсистемы были скомпрометированы. Злоумышленники смогли получить пароли благодаря взлому хешей, а ранее учётные данные попали в руки преступников после фишинговых атак, кибершпионажа и благодаря незащищённым соединениям.


Утечка по американскому государственному сектору распределилась следующим образом:

  • state.gov (29 144);
  • va.gov (28 937);
  • dhs.gov (21 575);
  • nasa.gov (15 665);
  • irs.gov (10 480);
  • cdc.gov (8 904);
  • usdoj.gov (8 857);
  • ssa.gov (8 747);
  • usps.gov (8 205);
  • epa.gov (7 986).

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru