



В огромной базе слитых данных нашли 1,5 млн государственных имейлов

В огромной базе слитых данных нашли 1,5 млн государственных имейлов

В огромной базе слитых данных нашли 1,5 млн государственных имейлов

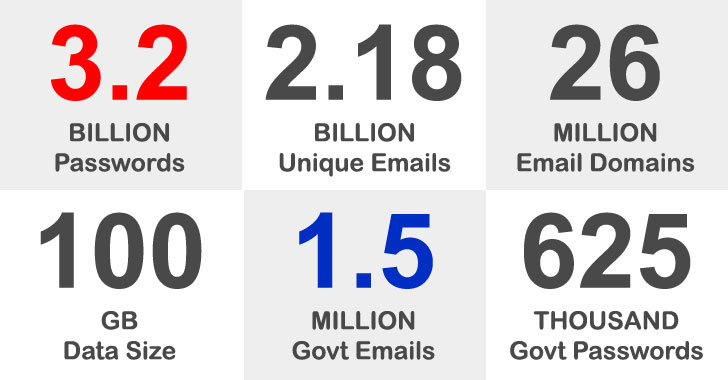
Исследователи проанализировали огромную по масштабам утечку, в которой фигурируют 3,28 миллиардов паролей и 2,28 млрд адресов электронной почты, и обнаружили в ней более полутора миллионов паролей, связанных с государственными имейлами.

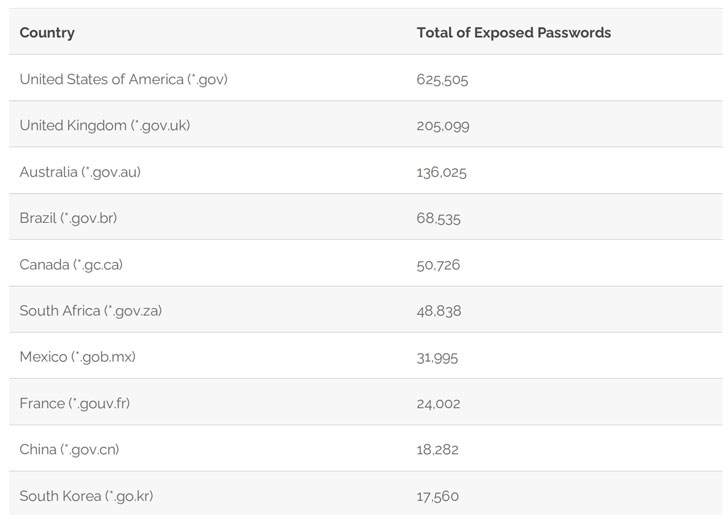
Большая часть скомпрометированных адресов электронной почты из государственного сектора принадлежит властям США (625 505), за ними следуют Великобритания (205 099), Австралия (136 025), Бразилия (68 535) и Канада (50 726).

Речь идёт о 100-гигабайтной базе, получившей имя «COMB21» (Compilation of Many Breaches). Из названия можно понять, что это подборка данных из различных утечек. В феврале какие-то «доброжелатели» бесплатно выложили БД на одном из форумов для киберпреступников.

Эксперты подчёркивают, что наличие в общем доступе данных электронных ящиков государственного сектора вовсе не означает, что сами госсистемы были скомпрометированы. Злоумышленники смогли получить пароли благодаря взлому хешей, а ранее учётные данные попали в руки преступников после фишинговых атак, кибершпионажа и благодаря незащищённым соединениям.


Утечка по американскому государственному сектору распределилась следующим образом:

  • state.gov (29 144);
  • va.gov (28 937);
  • dhs.gov (21 575);
  • nasa.gov (15 665);
  • irs.gov (10 480);
  • cdc.gov (8 904);
  • usdoj.gov (8 857);
  • ssa.gov (8 747);
  • usps.gov (8 205);
  • epa.gov (7 986).

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru