



Новая версия Solar webProxy получила функциональность Reverse Proxy

Новая версия Solar webProxy получила функциональность Reverse Proxy

Новая версия Solar webProxy получила функциональность Reverse Proxy

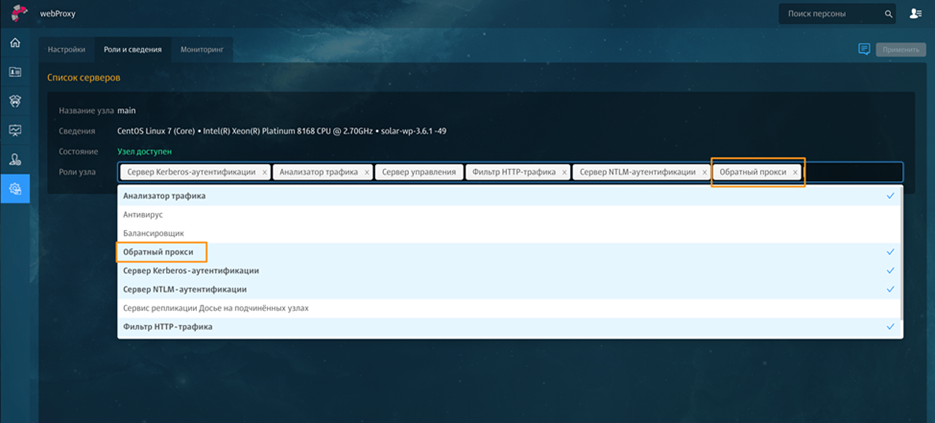
Компания «Ростелеком-Солар» выпустила новую версию шлюза веб-безопасности Solar webProxy 3.6. Обновление обрело функциональность обратного прокси-сервера (Reverse Proxy), позволяющую проверять исходящий трафик компании и блокировать файлы с конфиденциальной информацией при попытке их выгрузки в интернет. Кроме того, система была дополнена новым категоризатором веб-ресурсов разработки «Ростелеком-Солар».

Новая функциональность Reverse Proxy призвана наряду с возможностями DLP-систем обеспечить дополнительную защиту компаний от утечек конфиденциальных документов и файлов в сеть интернет. Solar webProxy 3.6 осуществляет проверку исходящего трафика по ключевым словам и атрибутам файлов. При этом политика контентной фильтрации для прямого и обратного режима является общей и не требует дополнительных настроек.

«Довольно распространенным сценарием является ситуация, когда пользователь, находясь в периметре компании, составляет и сохраняет в корпоративной почте черновик письма с конфиденциальной информацией. А затем из дома подключается к почте через веб-браузер, скачивает этот черновик на домашний компьютер и использует по своему усмотрению. Подобный сценарий не контролируется стандартными возможностями DLP-систем. Чтобы решить эту задачу, мы реализовали в новой версии Solar webProxy 3.6 механизм, позволяющий контролировать скачиваемые удаленно данные и при необходимости передавать эту информацию в DLP-систему на анализ», – отметил инженер-аналитик Solar webProxy Петр Куценко.


С целью обретения независимости от внешних источников данных разработчики создали для новой версии собственный категоризатор веб-ресурсов «Ростелеком-Солар». Благодаря этому, заказчики шлюза веб-безопасности смогут пользоваться оперативно пополняемыми и обновляемыми базами категоризации интернет-сайтов.

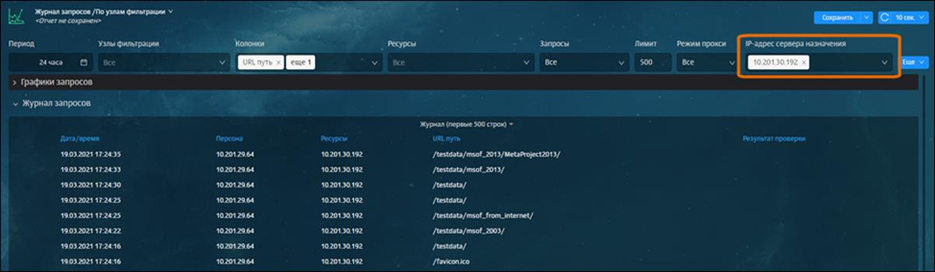
Кроме того, в направлении улучшения пользовательского опыта работы с системой был сделан ряд доработок в интерфейсе Solar webProxy. В частности, во всех журналах запросов в разделе статистики появилась возможность фильтрации по режиму работы прокси-сервера – прямому или обратному. Весь трафик, проходящий в обратном режиме, получил соответствующую маркировку, которая отображается как в журналах запросов в разделе статистики, так и на рабочем столе системы. Кроме того, журнал запросов по узлам фильтрации пополнился новым фильтром, который позволяет строить отчеты по IP-адресу сервера назначений.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru