



Преступники взломали 120 серверов Revive и внедрили вредоносную рекламу

Преступники взломали 120 серверов Revive и внедрили вредоносную рекламу

Преступники взломали 120 серверов Revive и внедрили вредоносную рекламу

В ходе вредоносной кибероперации, которую исследователи окрестили «Tag Barnakle», злоумышленники взломали более 120 серверов и внедрили злонамеренный код, перенаправляющий посетителей веб-сайтов на мошеннические ресурсы.

По сути, активность Tag Barnakle неслабо всколыхнула сферу онлайн-рекламы, поскольку за год киберпреступников не только не удалось остановить, так они ещё и удвоили число взломанных серверов.

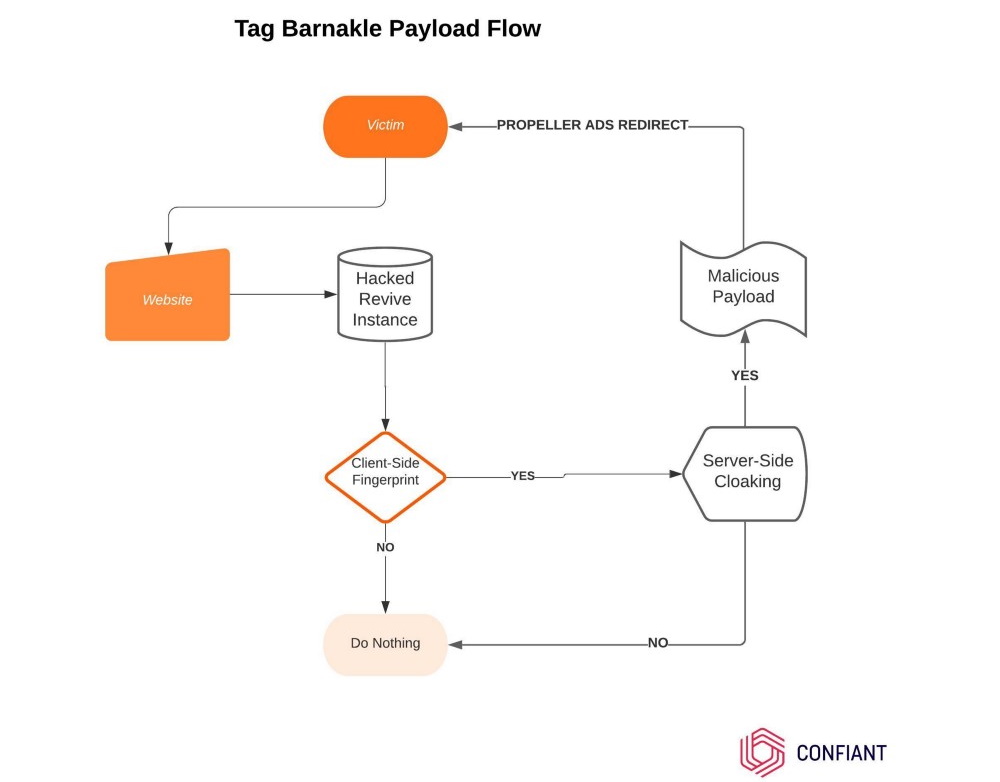
Операцию злоумышленников описали исследователи из компании Confiant. По их словам, за год преступники ничего не меняли в своём подходе — они по-прежнему атакуют непропатченные серверы Revive. В частности, в арсенале атакующих имеется эксплойт для известных уязвимостей в Revive.

Сам вредоносный код состоит преимущественно из снятия цифрового отпечатка браузера пользователя, на основе которого активируется редирект на один из мошеннических или злонамеренных сайтов. При перенаправлении жертвы учитываются отдельные параметры: устройство, браузер.


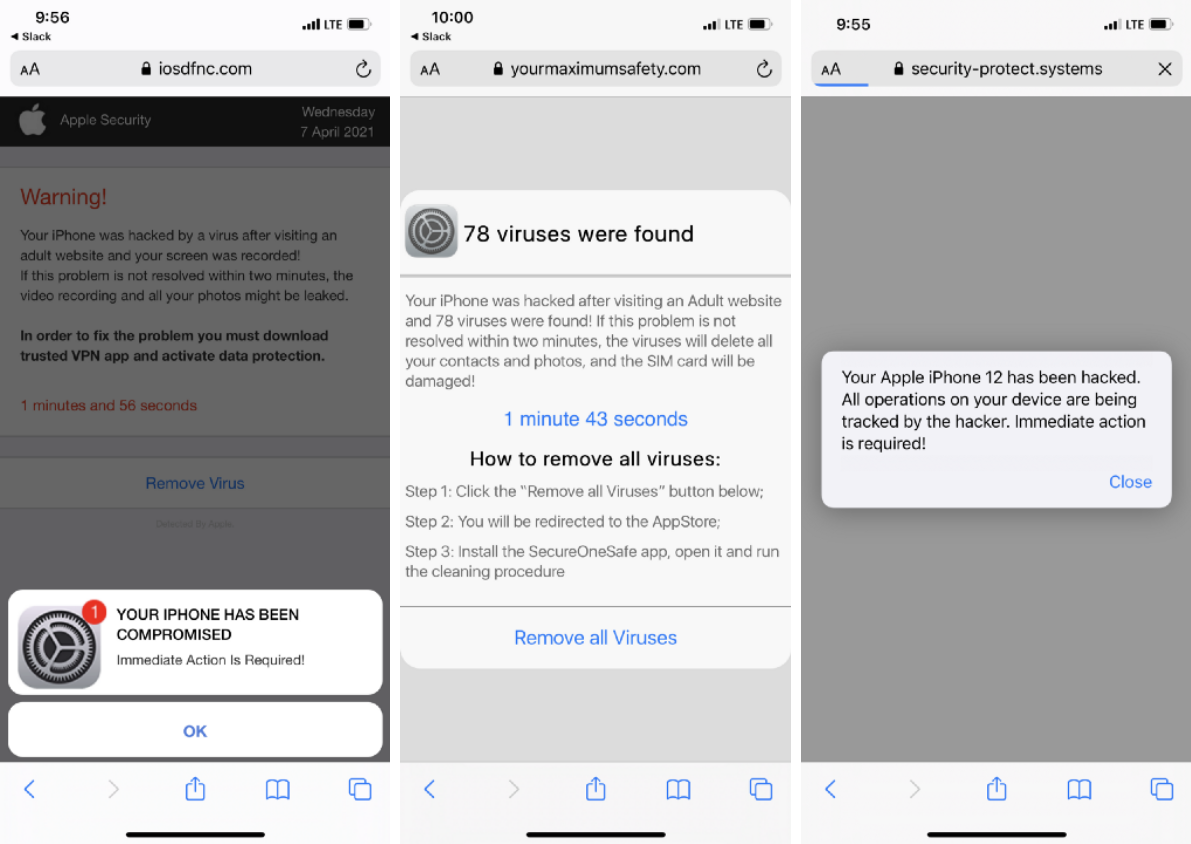
В прошлом году Tag Barnakle атаковала пользователей десктопных версий браузера. Посетителей перенаправляли на ресурс, содержащий вредоносные программы. Теперь же злоумышленники переключились и на владельцев мобильных устройств, которых отправляют на мошеннические сайты.


По оценкам специалистов Confiant, кампания Tag Barnakle затронула «сотни миллионов пользователей»

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru