



Преступники взломали 120 серверов Revive и внедрили вредоносную рекламу

Преступники взломали 120 серверов Revive и внедрили вредоносную рекламу

Преступники взломали 120 серверов Revive и внедрили вредоносную рекламу

В ходе вредоносной кибероперации, которую исследователи окрестили «Tag Barnakle», злоумышленники взломали более 120 серверов и внедрили злонамеренный код, перенаправляющий посетителей веб-сайтов на мошеннические ресурсы.

По сути, активность Tag Barnakle неслабо всколыхнула сферу онлайн-рекламы, поскольку за год киберпреступников не только не удалось остановить, так они ещё и удвоили число взломанных серверов.

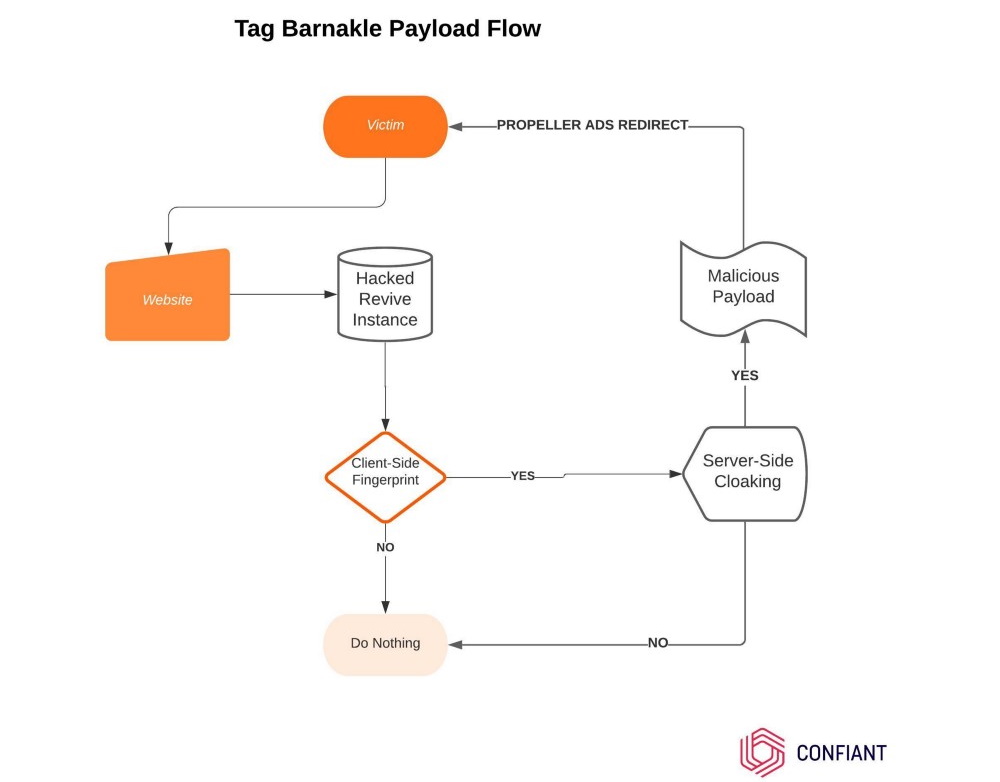
Операцию злоумышленников описали исследователи из компании Confiant. По их словам, за год преступники ничего не меняли в своём подходе — они по-прежнему атакуют непропатченные серверы Revive. В частности, в арсенале атакующих имеется эксплойт для известных уязвимостей в Revive.

Сам вредоносный код состоит преимущественно из снятия цифрового отпечатка браузера пользователя, на основе которого активируется редирект на один из мошеннических или злонамеренных сайтов. При перенаправлении жертвы учитываются отдельные параметры: устройство, браузер.


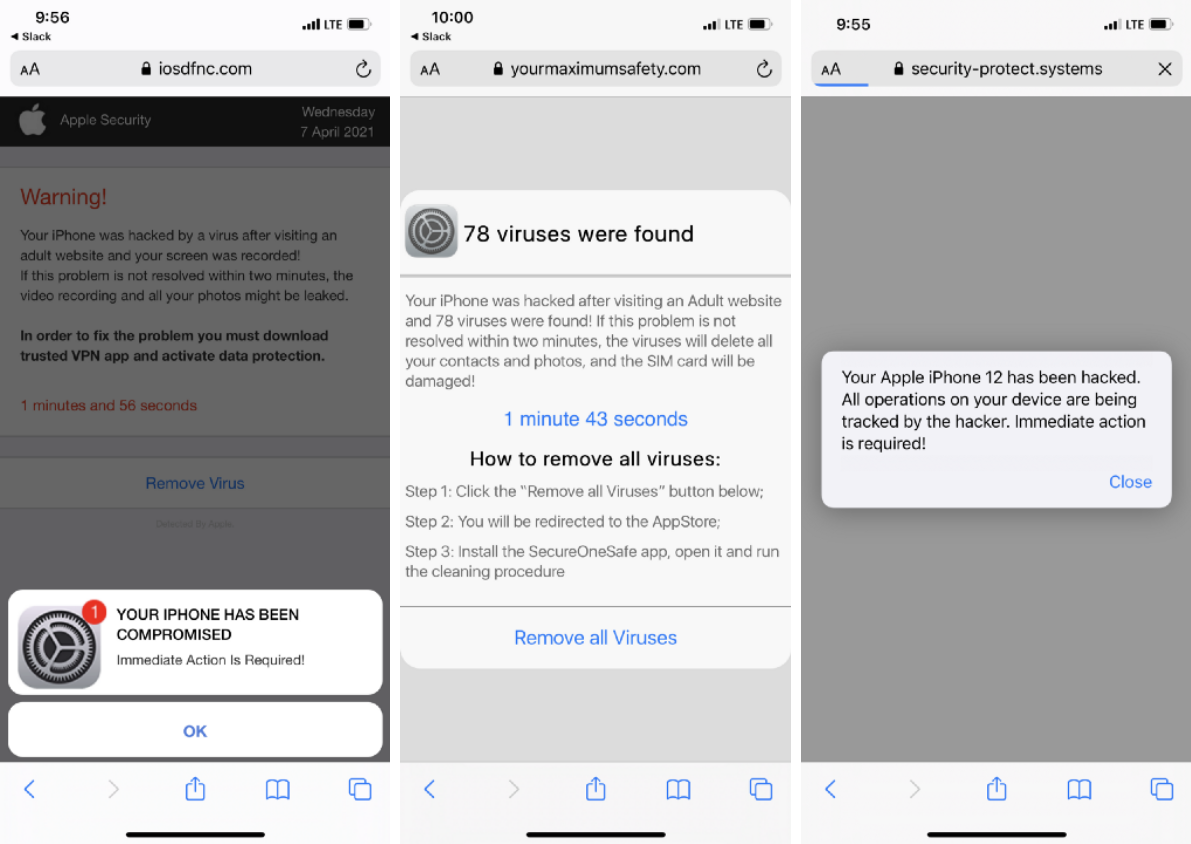
В прошлом году Tag Barnakle атаковала пользователей десктопных версий браузера. Посетителей перенаправляли на ресурс, содержащий вредоносные программы. Теперь же злоумышленники переключились и на владельцев мобильных устройств, которых отправляют на мошеннические сайты.


По оценкам специалистов Confiant, кампания Tag Barnakle затронула «сотни миллионов пользователей»

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru