



Пользователи Instagram для Android столкнулись с вылетом приложения

Пользователи Instagram для Android столкнулись с вылетом приложения

Пользователи Instagram для Android столкнулись с вылетом приложения

Пользователи приложения Instagram для мобильной операционной системы Android обратили внимание на периодические вылеты программы. Согласно жалобам в Сети, проблема появилась в районе 13 апреля, как раз когда вышло последнее обновление Android-версии Instagram.

На прошлой неделе пользователи Instagram для Android получили апдейт под номером 183.0.0.40.116. После установки новой версии софт начал вести себя непредсказуемо: приложение отказывалось запускаться должным образом или же просто вылетало при работе.

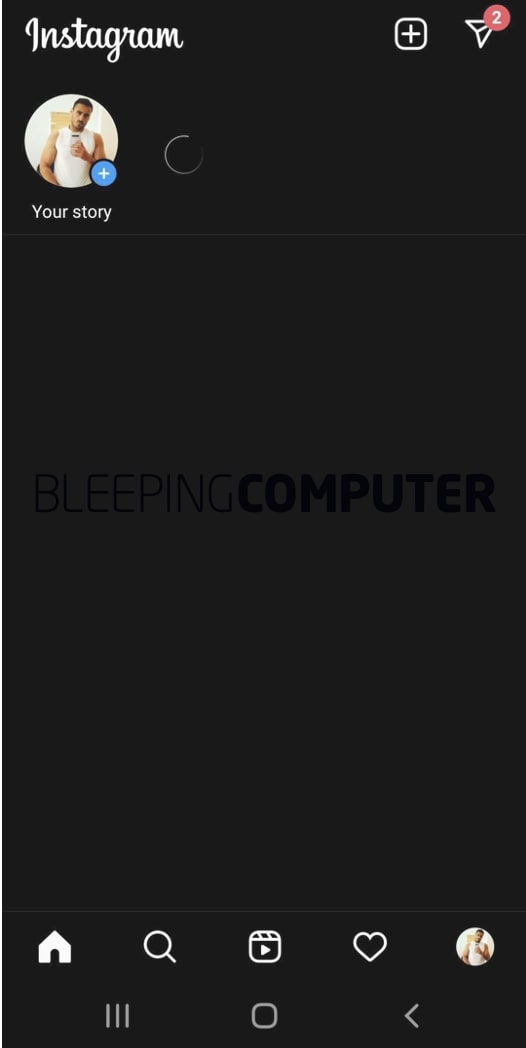
Специалисты BleepingComputer, тестируя последнюю Android-версию программы, пришли к выводу, что баг действительно существует и однозначно проявляется на устройствах линейки Samsung Galaxy.

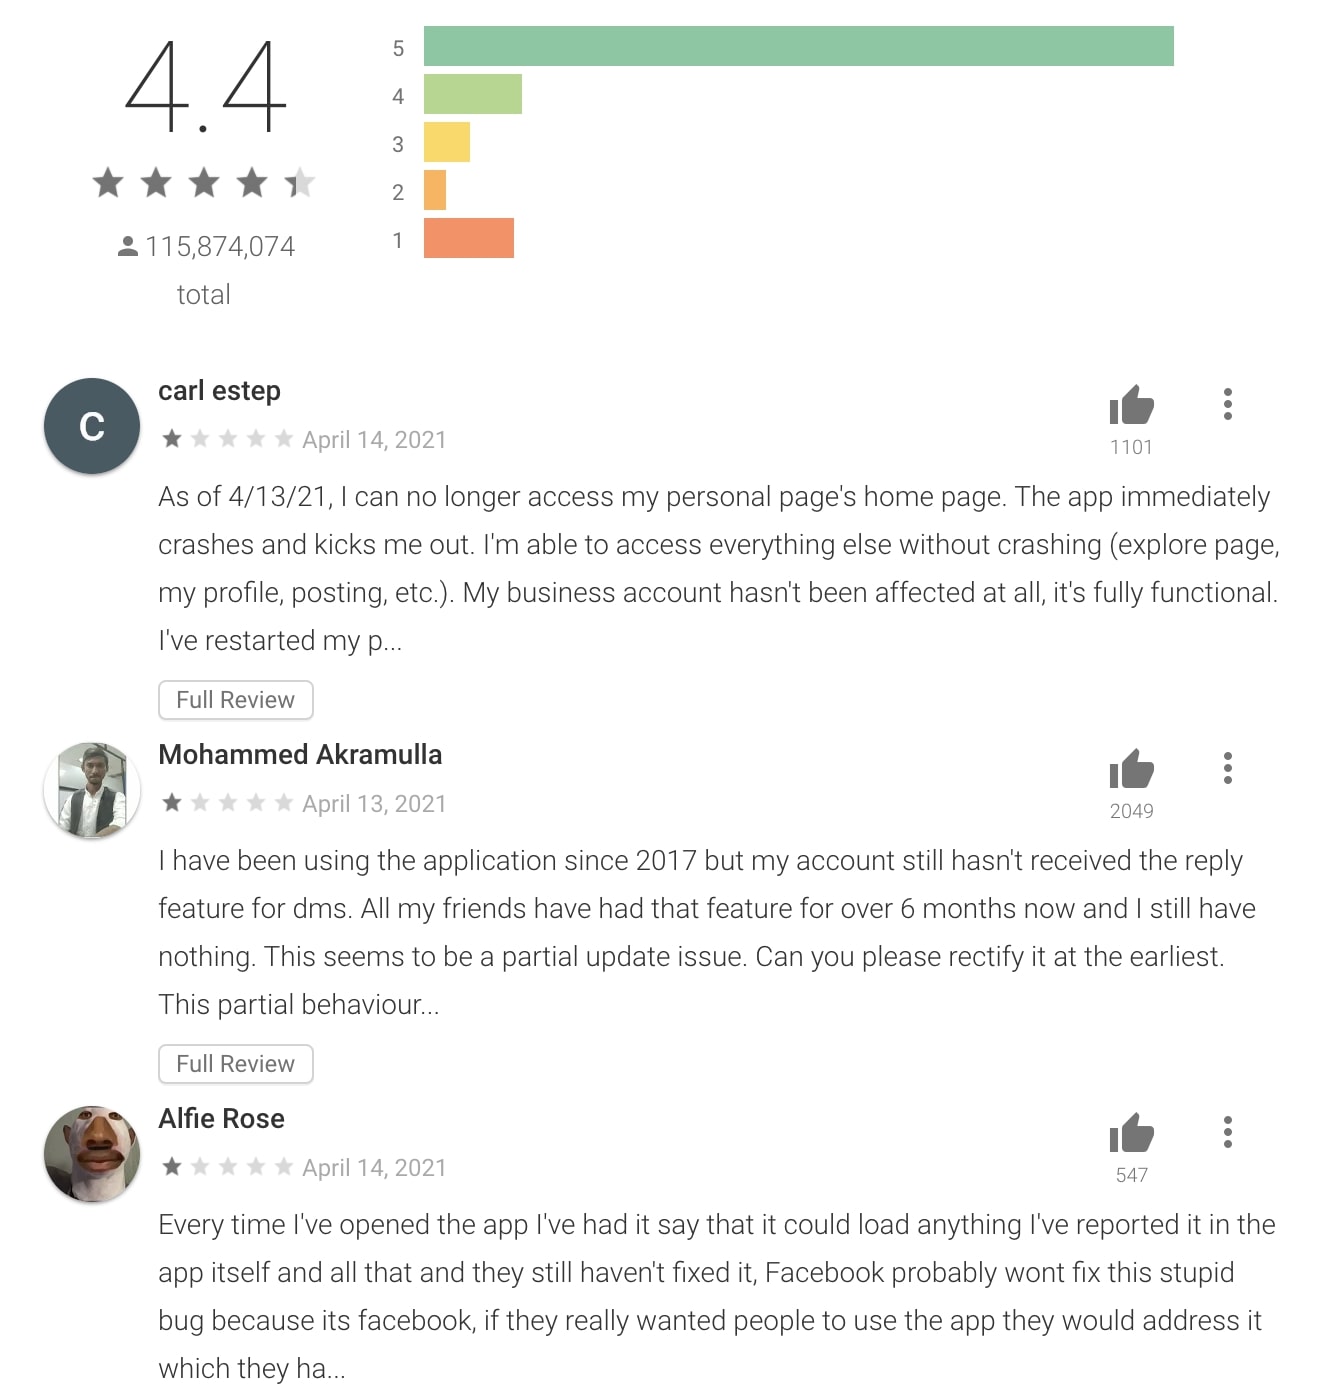
О наличии проблемы говорят и отзывы в официальном магазине приложений Google Play Store, куда некоторые пользователи пошли жаловаться в первую очередь.


Одной из проблем, согласно сообщениям, стало зависание Instagram на стартовом экране. По словам людей, приложение не даёт получить доступ к домашней странице. Также пользователи жаловались, что софт банально вылетает.


После тестов BleepingComputer стало понятно, что от бага не избавиться простым удалением кеша или сбросом сохранённых данных. Однако в некоторых случаях переустановка софта помогает «починить» Instagram.

Специалисты связывают странное поведение приложения с недавним сбоем в работе этой социальной сети. Разработчики Instagram пока не дали никаких комментариев относительно нового бага, их реакции ещё предстоит дождаться.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru