



Smart Fraud Detection теперь борется с фродом в бонусных системах

Smart Fraud Detection теперь борется с фродом в бонусных системах

Smart Fraud Detection теперь борется с фродом в бонусных системах

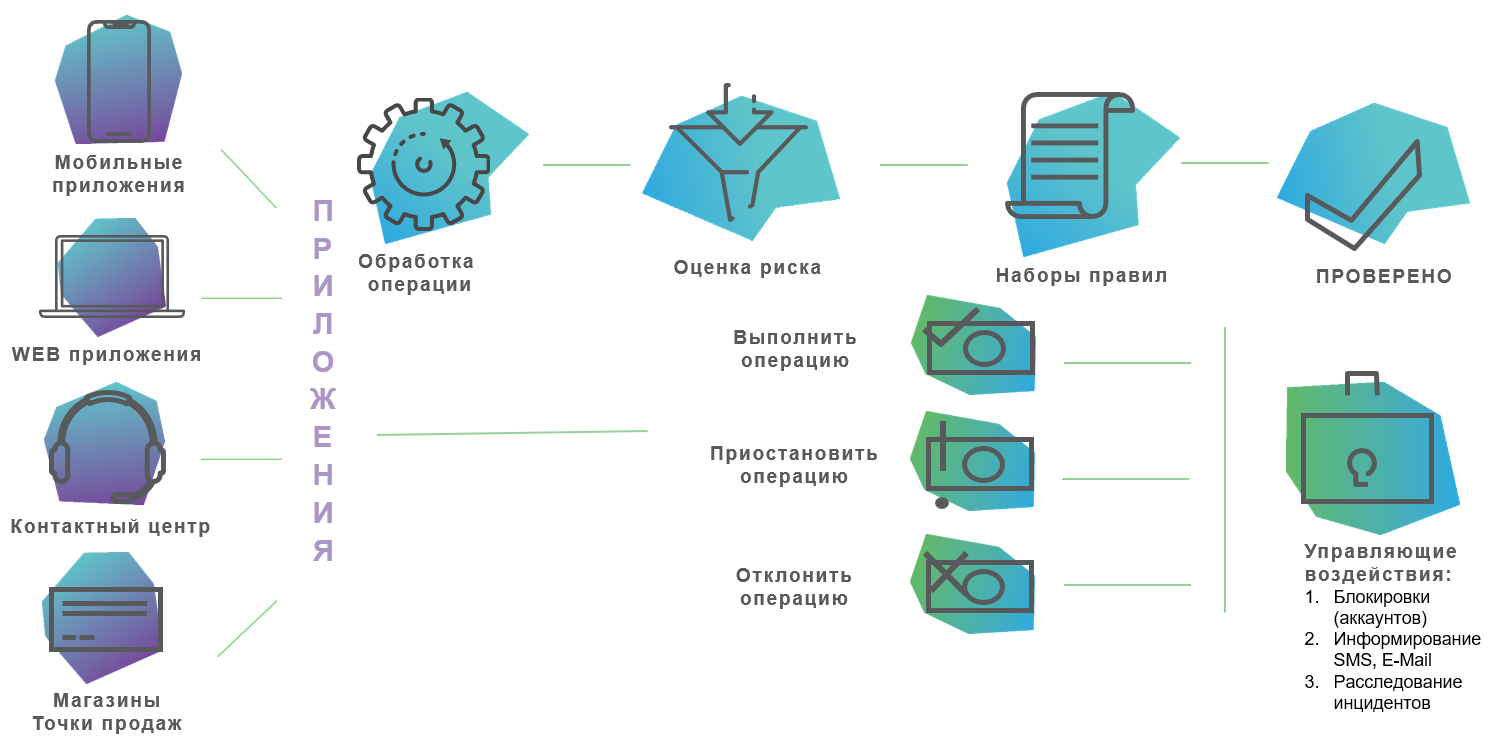
Компания Фаззи Лоджик Лабс представила новую функцию антифрод системы Smart Fraud Detection для борьбы с мошенничеством в бонусных системах и с картами лояльности. Решение основано на сочетании метода правил, машинного обучения и работе с профилями объектов.

Правила настраиваются по маркированию подозрительной активности или известными шаблонам атак используя параметры конкретных действий клиента и/или сотрудника и анализ динамически рассчитываемых объектов. Методы машинного обучения позволяют эффективно выявлять аномалии в поведении клиентов и сотрудников организации, не требуя длительной настройки и поддержки, автоматически адаптируются к изменяющемся шаблонам атак злоумышленников.

Работа с динамическими профилями включает в себя объекты хранения для описания неограниченного количества элементов и и массивы максимального количества/заданной глубины данных. Это позволяет:

  • строить профили объектов: пользователь, пользовательское устройство, карта, геолокация события, сотрудник, магазин, вид покупки и т.п.;
  • отслеживать типичные и нетипичные параметры, наиболее важные и частые взаимодействия между объектами;
  • профилировать на основании операций с «движением баллов» и прочих событий (например, изменение персональных данных, регистрация мобильного приложения).

Для защиты программ лояльности крупных ритейлеров, банков, девелоперов, компания Фаззи Лоджик Лабс использует отработанные технологии для контроля внешнего и внутреннего мошенничества в финансовом секторе. Атаки на программы лояльности не менее разнообразны и изощренны, чем мошенничество в банковских системах. В них задействованы не только внешние «акторы», но и, во многих случаях, сами сотрудники организации.

Недавно мы писали, что разработчики добавили в Smart Fraud Detection дополнительные параметры транзакции.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru