



Бреши в приложениях SAP используются в атаках на критические процессы

Бреши в приложениях SAP используются в атаках на критические процессы

Бреши в приложениях SAP используются в атаках на критические процессы

Киберпреступники активно эксплуатируют в атаках незащищённые приложения SAP. С помощью дыр в софте злоумышленники пытаются добраться до конфиденциальной информации и нарушить работу критически важных процессов.

Об опасных кибератаках сообщили специалисты компании Onapsis, представители SAP при этом также прокомментировали кампанию злоумышленников.

«Успешная эксплуатация уязвимостей позволяет атакующим получить полный контроль над незащищённым приложением SAP и обойти стандартные методы защиты. В результате злоумышленникам открывается возможность выкрасть конфиденциальную информацию и даже привести к сбою в работе бизнес-процессов», — пишут эксперты.

По словам исследователей, им удалось детектировать более 300 успешных атак, в ходе которых злоумышленники эксплуатировали бреши в софте SAP. При этом общее число подобных попыток зафиксировалось на цифре 1500 (с середины марта 2021 года).

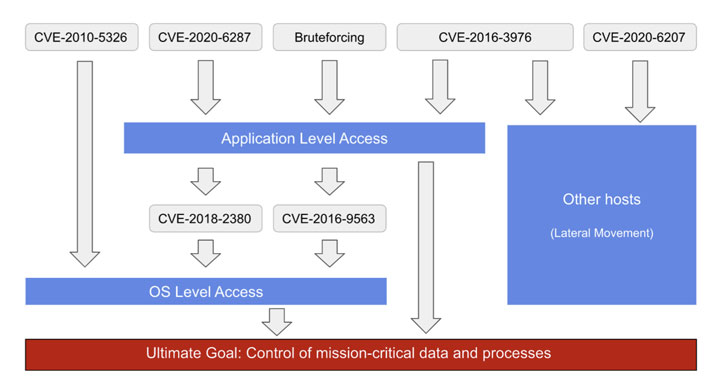
Киберпреступники использовали агрессивный брутфорс против SAP-аккаунтов с высокими привилегиями, добавив к этому эксплуатацию цепочки уязвимостей в приложениях SAP.

Как отметили специалисты в отчёте Onapsis, злоумышленники начали использовать бреши менее чем через 72 часа с момента выпуска соответствующих патчей. Первые уязвимые приложения, которые преступникам удалось успешно атаковать, были обнаружены спустя три часа.

Одной из фигурирующих в атаках уязвимостей стала дыра под идентификатором CVE-2020-6287. SAP выпустила патч в июле 2020 года, приблизительно тогда же в Сети появился рабочий демонстрационный эксплойт. Всего в кампании использовались шесть брешей:

Avanpost SmartPAM теперь содержит 60 сигнатур по матрице MITRE

Avanpost добавила в SmartPAM 1.4 библиотеку из 60 сигнатур, привязанных к матрице MITRE ATT&CK. Теперь система не только контролирует вход администраторов, но и присматривается к тому, что именно они творят внутри привилегированных сессий. Готовые правила охватывают получение учётных данных, закрепление в системе, горизонтальное перемещение и уклонение от обнаружения.

Например, SmartPAM сможет заметить попытку отключить аудит операционной системы, антивирус или межсетевой экран, очистить системные журналы либо замаскировать выполняемую команду.

События внутри сессии обрабатывает встроенный движок сигнатурного анализа. Он нормализует данные, сопоставляет действия с известными сценариями атак и при обнаружении угрозы запускает настроенную реакцию.

Система может заблокировать команду или пользователя, принудительно разорвать соединение и отправить уведомление в SIEM.

Заказчики смогут сочетать готовую библиотеку с собственными правилами и настраивать политики под особенности инфраструктуры и внутренние требования безопасности. Сигнатуры распространяются по подписке, которую Avanpost обещает регулярно пополнять. До конца 2026 года доступ к ней будет бесплатным.

По заявлению разработчика, Avanpost SmartPAM стала первой PAM-системой с библиотекой сигнатур, структурированной по MITRE ATT&CK. Обновление продолжает превращать продукт из турникета для привилегированных пользователей в полноценного наблюдателя, который оценивает каждое действие после входа.

И это логично: украденная или неправильно используемая администраторская учётка с корректным паролем выглядит вполне легально. Поэтому просто пустить пользователя под запись уже недостаточно, нужно вовремя понять, когда он начинает вести себя как атакующий.

RSS: Новости на портале Anti-Malware.ru