



Бреши в приложениях SAP используются в атаках на критические процессы

Бреши в приложениях SAP используются в атаках на критические процессы

Бреши в приложениях SAP используются в атаках на критические процессы

Киберпреступники активно эксплуатируют в атаках незащищённые приложения SAP. С помощью дыр в софте злоумышленники пытаются добраться до конфиденциальной информации и нарушить работу критически важных процессов.

Об опасных кибератаках сообщили специалисты компании Onapsis, представители SAP при этом также прокомментировали кампанию злоумышленников.

«Успешная эксплуатация уязвимостей позволяет атакующим получить полный контроль над незащищённым приложением SAP и обойти стандартные методы защиты. В результате злоумышленникам открывается возможность выкрасть конфиденциальную информацию и даже привести к сбою в работе бизнес-процессов», — пишут эксперты.

По словам исследователей, им удалось детектировать более 300 успешных атак, в ходе которых злоумышленники эксплуатировали бреши в софте SAP. При этом общее число подобных попыток зафиксировалось на цифре 1500 (с середины марта 2021 года).

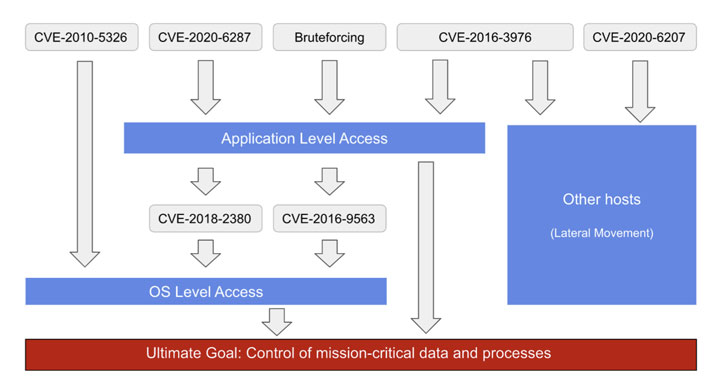
Киберпреступники использовали агрессивный брутфорс против SAP-аккаунтов с высокими привилегиями, добавив к этому эксплуатацию цепочки уязвимостей в приложениях SAP.

Как отметили специалисты в отчёте Onapsis, злоумышленники начали использовать бреши менее чем через 72 часа с момента выпуска соответствующих патчей. Первые уязвимые приложения, которые преступникам удалось успешно атаковать, были обнаружены спустя три часа.

Одной из фигурирующих в атаках уязвимостей стала дыра под идентификатором CVE-2020-6287. SAP выпустила патч в июле 2020 года, приблизительно тогда же в Сети появился рабочий демонстрационный эксплойт. Всего в кампании использовались шесть брешей:

Россиянам разрешат запрещать банкам повышать лимиты по кредиткам

Россиянам могут разрешить заранее запрещать банкам повышать лимиты по кредитным картам. Сейчас граждане уже могут установить самозапрет на заключение новых договоров потребительского кредита. Однако на действующие кредитки этот механизм не распространяется: банк по-прежнему может увеличить доступный лимит.

Соответствующий законопроект внесён в Госдуму, сообщает ТАСС. Документ предлагает закрыть эту дыру отдельным запретом на повышение лимита.

Подключить или отключить его можно будет через Госуслуги либо МФЦ. Перед увеличением доступной суммы банк должен будет обратиться в бюро кредитных историй и проверить, не включил ли клиент финансовый предохранитель.

Если запрет установлен, поднимать лимит будет нельзя. А если банк всё-таки решит проявить инициативу, последствия окажутся для него неприятными: кредитная организация не сможет потребовать вернуть долг, образовавшийся сверх прежней суммы.

Начислять проценты, штрафы и другие платежи на такую задолженность тоже запретят. Авторы инициативы считают, что новый инструмент поможет гражданам контролировать долговую нагрузку и снизит возможный ущерб при взломе банковского приложения.

Иногда человеку действительно проще заранее закрыть себе путь к дополнительным кредитным деньгам, чем потом объяснять банку, что внезапные покупки совершал не он.

Создавать отдельную государственную платформу для механизма не потребуется. Информацию о запретах предлагают передавать через уже работающую инфраструктуру бюро кредитных историй.

RSS: Новости на портале Anti-Malware.ru