



Трой Хант перенастроил Coinhive на уведомления о скрытом майнинге

Трой Хант перенастроил Coinhive на уведомления о скрытом майнинге

Трой Хант перенастроил Coinhive на уведомления о скрытом майнинге

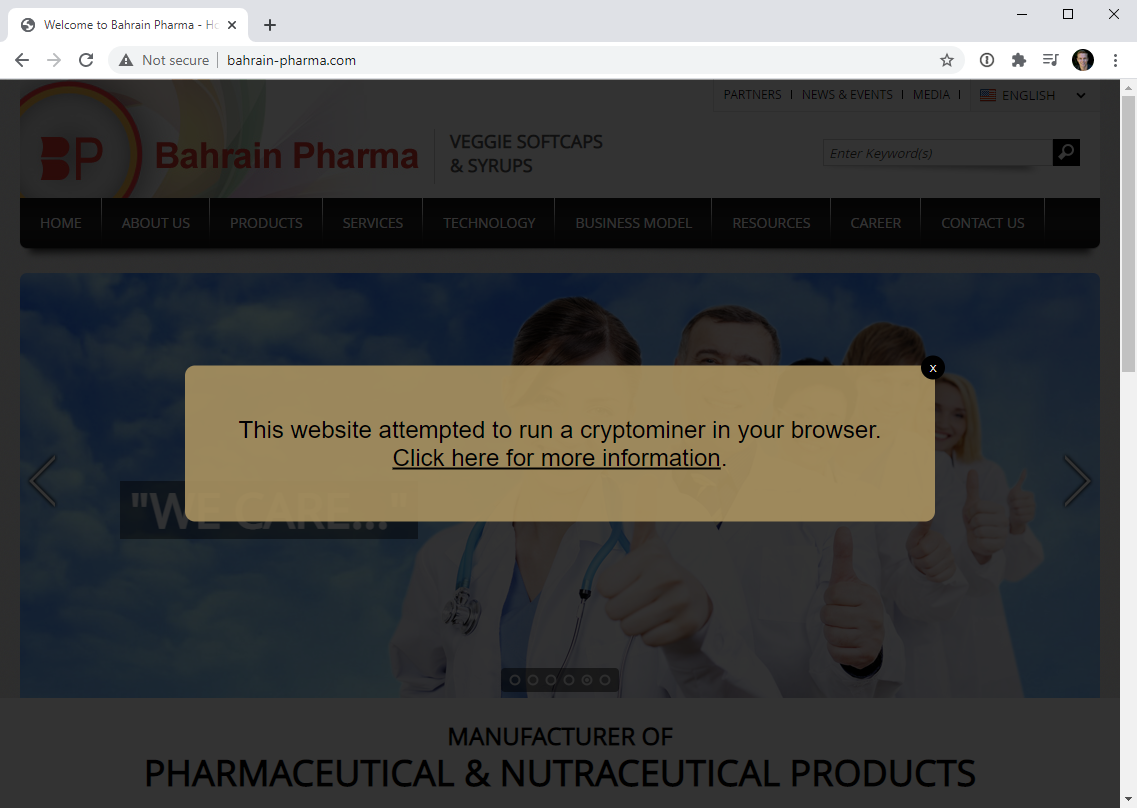
Coinhive, сервис для майнинга криптовалюты, прекративший своё существование ещё пару лет назад, теперь используется в благих целях. Исследователь в области кибербезопасности перепрофилировал домены бывшего Coinhive, которые отныне будут отображать уведомления о взломанных сайтах, добывающих за счёт посетителей цифровую валюту.

Если кто не в курсе, Coinhive представлял собой платформу, позволяющую веб-сайтам встраивать в свои страницы JavaScript-код для майнинга криптовалюты Monero. Другими словами, за счёт вычислительных мощностей процессора и видеокарты посетителя владельцы ресурса могли заработать немного Monero.

Ходили даже разговоры о том, чтобы заменить рекламу на сайтах такими вот скриптами. Дескать, это бы сделало и веб-станицы почище, и на хлеб владельцам интернет-проектов при этом бы хватало.

Иногда Coinhive использовался вполне легитимно, однако чаще всего его задействовали киберпреступники, которые просто размещали соответствующий код на взломанных сайтах. В результате Coinhive стал настолько вездесущ, что его добавили во множество расширений для браузеров, внедрили более чем в 200 тыс. маршрутизаторов, в приложения, размещённые в Microsoft Store, и даже добавили на государственные сайты.

Тем не менее антивирусные компании решили бороться с этим скриптом, настраивая свои программы на блокировку JavaScript-кода Coinhive. Это привело к существенному падению прибыли. В итоге в марте 2019 года сервис решили прикрыть.

Однако благодаря идее Троя Ханта, создателя знаменитого Have I Been Pwned, coinhive.com и все связанные с ним домены обрели новую жизнь.

«В мае 2020 года я получил доступ к домену coinhive.com и коротким версиям вроде cnhv.co. Я не заплатил за них ни цента, а теперь планирую использовать в благих целях», — пишет Хант в блоге.

По словам специалиста, теперь coinhive.com будет редиректить пользователей на TroyHunt.com. Что касается JavaScript, Хант переписал его. Теперь посетителям взломанных веб-сайтов будет выдаваться предупреждение о попытке майнить криптовалюту за их счёт.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru