



Трой Хант перенастроил Coinhive на уведомления о скрытом майнинге

Трой Хант перенастроил Coinhive на уведомления о скрытом майнинге

Трой Хант перенастроил Coinhive на уведомления о скрытом майнинге

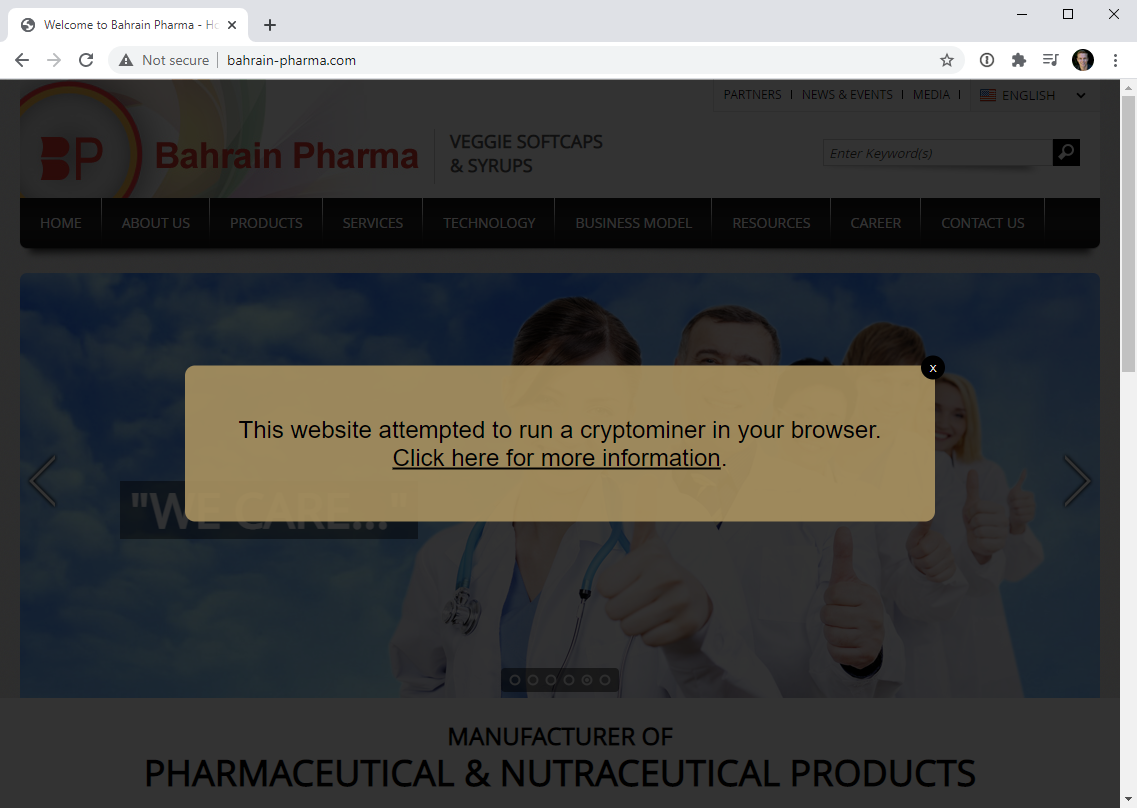
Coinhive, сервис для майнинга криптовалюты, прекративший своё существование ещё пару лет назад, теперь используется в благих целях. Исследователь в области кибербезопасности перепрофилировал домены бывшего Coinhive, которые отныне будут отображать уведомления о взломанных сайтах, добывающих за счёт посетителей цифровую валюту.

Если кто не в курсе, Coinhive представлял собой платформу, позволяющую веб-сайтам встраивать в свои страницы JavaScript-код для майнинга криптовалюты Monero. Другими словами, за счёт вычислительных мощностей процессора и видеокарты посетителя владельцы ресурса могли заработать немного Monero.

Ходили даже разговоры о том, чтобы заменить рекламу на сайтах такими вот скриптами. Дескать, это бы сделало и веб-станицы почище, и на хлеб владельцам интернет-проектов при этом бы хватало.

Иногда Coinhive использовался вполне легитимно, однако чаще всего его задействовали киберпреступники, которые просто размещали соответствующий код на взломанных сайтах. В результате Coinhive стал настолько вездесущ, что его добавили во множество расширений для браузеров, внедрили более чем в 200 тыс. маршрутизаторов, в приложения, размещённые в Microsoft Store, и даже добавили на государственные сайты.

Тем не менее антивирусные компании решили бороться с этим скриптом, настраивая свои программы на блокировку JavaScript-кода Coinhive. Это привело к существенному падению прибыли. В итоге в марте 2019 года сервис решили прикрыть.

Однако благодаря идее Троя Ханта, создателя знаменитого Have I Been Pwned, coinhive.com и все связанные с ним домены обрели новую жизнь.

«В мае 2020 года я получил доступ к домену coinhive.com и коротким версиям вроде cnhv.co. Я не заплатил за них ни цента, а теперь планирую использовать в благих целях», — пишет Хант в блоге.

По словам специалиста, теперь coinhive.com будет редиректить пользователей на TroyHunt.com. Что касается JavaScript, Хант переписал его. Теперь посетителям взломанных веб-сайтов будет выдаваться предупреждение о попытке майнить криптовалюту за их счёт.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru