



50% жертв шифровальщиков платят выкуп. Меньше трети вернули свои данные

50% жертв шифровальщиков платят выкуп. Меньше трети вернули свои данные

50% жертв шифровальщиков платят выкуп. Меньше трети вернули свои данные

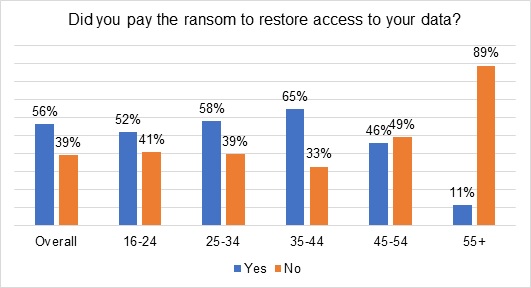
Согласно результатам опроса, проведенного «Лабораторией Касперского», выкуп за восстановление файлов платят больше половины (56%) жертв вымогательских программ. Для 17% оплата ключа расшифровки обернулась потерей всех данных.

Глобальный опрос о рисках, связанных с использованием информационных технологий, ИБ-компания провела (PDF) в сентябре и октябре прошлого года. В мероприятии приняли участие более 15 тыс. пользователей из 23 стран, в том числе России.

Как оказалось, невзирая на многочисленные предупреждения, жертвы атак шифровальщиков предпочитают заплатить злоумышленникам за возврат доступа к заблокированным данным. Наиболее часто такое решение принимают пользователи в возрасте от 35 до 44 лет. Менее прочих обещаниям вымогателей склонны верить пожилые, умудренные опытом люди.


Вернуть все данные после заражения удалось лишь 29% респондентов — независимо от того, прибегали они к выкупу или нет. Половина плательщиков пожаловались на утрату ряда файлов, притом у 32% такие потери оказались значительными. В 13% случаев жертва заражения лишилась почти всех своих данных.

Во избежание неприятностей Kaspersky советует следовать нехитрым правилам:

  • не пренебрегать резервным копированием;
  • воздерживаться от перехода по ссылкам в спам-сообщениях и на незнакомых сайтах, не открывать вложения в письма, если отправитель не вызывает доверия;
  • не пользоваться USB-носителями, происхождение которых неизвестно;
  • обязательно использовать средства защиты — лучше комплексные.

Жертвам шифровальщиков эксперты настоятельно рекомендуют не вступать в переговоры с преступниками, а сразу обращаться в правоохранительные органы. Можно также попытаться выяснить название вредоносной программы, что облегчит экспертизу и выбор бесплатного декриптора, созданного специалистами по ИБ.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru