



Akamai зафиксировала рекордные DDoS-атаки с целью вымогательства

Akamai зафиксировала рекордные DDoS-атаки с целью вымогательства

Akamai зафиксировала рекордные DDoS-атаки с целью вымогательства

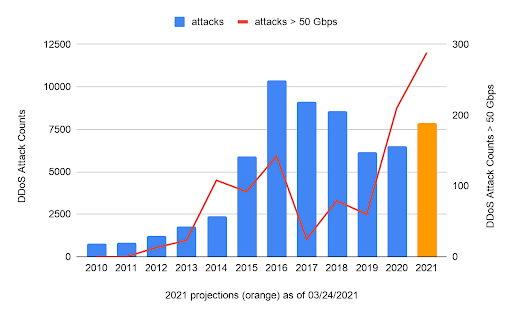
С начала года эксперты Akamai Technologies наблюдают рост количества DDoS-атак мощностью более 50 Гбит/с. Два таких инцидента произошли в феврале: злоумышленники предлагали европейским игорным заведениям откупиться и в подтверждение своих возможностей провели показательные атаки, превысившие 800 Гбит/с.

В целом результаты анализа данных за I квартал показали, что дидосеры становятся агрессивнее и продолжают расширять свои горизонты, демонстрируя разнообразие мишеней по профилю и географическому местоположению.

Число DDoS-атак, ежемесячно фиксируемых у клиентов Akamai, продолжает расти почти рекордными темпами. Злоумышленники также стали более настойчивыми: могут атаковать одну и ту же мишень целый месяц, перебирая IP-адреса в блоке и сменяя векторы, чтобы найти слабое место в обороне.

Количество DDoS-атак мощностью свыше 50 Гбит/с, заблокированных защитными решениями Akamai в период с января по март, превысило показатель за весь 2019 год. По оценке экспертов, такого потока вполне достаточно, чтобы эффективно положить любой ординарный сайт.


Вымогательские DDoS, участившиеся с середины прошлого года, стали более дерзкими; их мощность тоже заметно возросла. За отчетный период специалистам по защите от DDoS довелось отражать три атаки шантажистов, на пике показавшие 824, 812 и 594 Гбит/с. Столь убедительной демонстрации в Akamai еще ни разу не регистрировали. Эти атаки были направлены против двух игорных сайтов в Западной Европе и одной из азиатских платформ для видеоигр.

В конце марта злоумышленники попытались добавить в свой арсенал новый вектор — сервис DCCP (работает на порту 33). Несколько атак, проведенных с использованием этого протокола, показали, что для отражения и усиления мусорного потока он мало пригоден: запрос размером 54 байт возвращал ответ всего на 8 байт больше, хотя подмена IP-адреса источника запроса при этом возможна.

По всей видимости, экспериментаторы решили таким образом обойти традиционные средства защиты, ориентированные на TCP и UDP. Дополнительная защита от перегрузки каналов при использовании DCCP обычно не применяется или реализуется на прикладном уровне, так как этот протокол редко используется. К счастью, последний фактор способен заставить дидосеров отказаться от дальнейших экспериментов с DCCP: им не удастся собрать достаточно посредников для создания сокрушительного DDoS-потока.

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru