



Google собирает с Android в 20 раз больше данных, чем Apple с iPhone

Google собирает с Android в 20 раз больше данных, чем Apple с iPhone

Google собирает с Android в 20 раз больше данных, чем Apple с iPhone

Новое исследование специалистов, опубликованное на прошлой неделе, продемонстрировало масштабы сбора пользовательских данных на мобильных устройствах под управлением iOS и Android. Оказалось, что Google в этом плане поступает куда менее бережно по отношению к потребителям, чем Apple.

По словам профессора Дугласа Лита из исследовательского университета в городе Дублин, Google собирает приблизительно в 20 раз больше телеметрии, чем корпорация из Купертино. Чтобы сделать такой вывод, специалисту пришлось проанализировать исходящий трафик на Android- и iOS-устройствах.

В результате стало понятно, что данные телеметрии отправляются на серверы Apple и Google на следующих этапах:

  1. При первом включении после сброса к заводским настройкам.
  2. При установке или извлечении СИМ-карты.
  3. Когда смартфон лежит без действия.
  4. Когда пользователь просматривает настройки.
  5. Когда отключается либо активируется геолокация.
  6. Когда пользователь входит в аккаунт в официальном магазине приложений.

Профессор Лит также подчеркнул, что данные может собирать как сама операционная система, так и установленные по умолчанию приложения (например, Siri, Apple Maps, Google Maps, iCloud, Google Drive и т. п.). Ещё хуже, что ваши данные всё равно будут передаваться, даже если вы не вошли в учётную запись или же выставили специальные настройки.

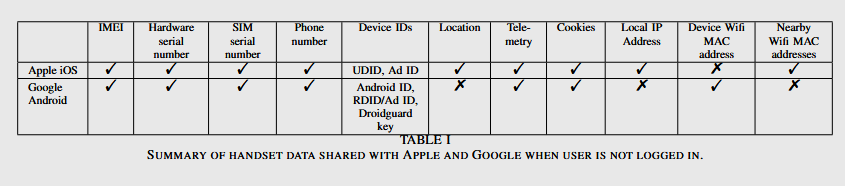
Таблица ниже наглядно показывает, что и как собирают на наших с вами смартфонах Google и Apple:


«В первые десять минут устройство Google Pixel отправляет около 1 мегабайт данных. iPhone при этом пересылает на серверы Apple 42 килобайта. Если смартфоны простаивают, Pixel каждые 12 часов отправляет также 1 мегабайт, iPhone — 52 килобайта», — комментирует результаты исследования (PDF) сам профессор Лит.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru