



Kaspersky предупреждает бизнес об угрозе корпоративного доксинга

Kaspersky предупреждает бизнес об угрозе корпоративного доксинга

Kaspersky предупреждает бизнес об угрозе корпоративного доксинга

Специалисты «Лаборатории Касперского» предупредили о растущей угрозе для бизнеса — корпоративном доксинге. Под этим термином исследователи подразумевают сбор данных об организации и её сотрудниках с целью получить прибыль или нанести вред.

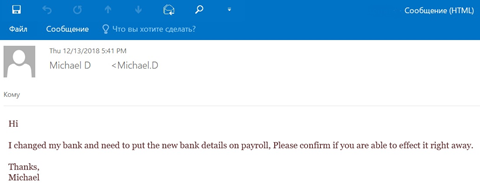
В прошлом месяце эксперты «Лаборатории Касперского» выявили 1646 BEC-атак (Business email compromise) по всему миру. Именно такие кибератаки можно назвать одним из методов корпоративного доксинга.

Как правило, злоумышленники используют доступ к скомпрометированному ящику электронной почты, а также фейковый аккаунт, тщательно замаскированный под реальный. Цель у таких кампаний одна — получить доступ к конфиденциальной информации, клиентским базам и т. п.


Как отметили в «Лаборатории Касперского», одной из основных угроз на сегодняшний день является размещение в открытом доступе имён, должностей, дат отпусков и местоположения отдельных сотрудников. Именно благодаря такой информации злоумышленники могут притвориться конкретным работником.

В этом преступникам помогают также и современные технологии, среди которых можно отметить дипфейки. Сегодня качество дипфейк-видео очень впечатляет, поэтому с помощью этого приёма можно ввести в заблуждение кого угодно.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru