



Kaspersky предупреждает бизнес об угрозе корпоративного доксинга

Kaspersky предупреждает бизнес об угрозе корпоративного доксинга

Kaspersky предупреждает бизнес об угрозе корпоративного доксинга

Специалисты «Лаборатории Касперского» предупредили о растущей угрозе для бизнеса — корпоративном доксинге. Под этим термином исследователи подразумевают сбор данных об организации и её сотрудниках с целью получить прибыль или нанести вред.

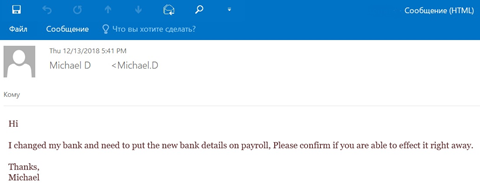
В прошлом месяце эксперты «Лаборатории Касперского» выявили 1646 BEC-атак (Business email compromise) по всему миру. Именно такие кибератаки можно назвать одним из методов корпоративного доксинга.

Как правило, злоумышленники используют доступ к скомпрометированному ящику электронной почты, а также фейковый аккаунт, тщательно замаскированный под реальный. Цель у таких кампаний одна — получить доступ к конфиденциальной информации, клиентским базам и т. п.


Как отметили в «Лаборатории Касперского», одной из основных угроз на сегодняшний день является размещение в открытом доступе имён, должностей, дат отпусков и местоположения отдельных сотрудников. Именно благодаря такой информации злоумышленники могут притвориться конкретным работником.

В этом преступникам помогают также и современные технологии, среди которых можно отметить дипфейки. Сегодня качество дипфейк-видео очень впечатляет, поэтому с помощью этого приёма можно ввести в заблуждение кого угодно.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru