



Kaspersky предупреждает бизнес об угрозе корпоративного доксинга

Kaspersky предупреждает бизнес об угрозе корпоративного доксинга

Kaspersky предупреждает бизнес об угрозе корпоративного доксинга

Специалисты «Лаборатории Касперского» предупредили о растущей угрозе для бизнеса — корпоративном доксинге. Под этим термином исследователи подразумевают сбор данных об организации и её сотрудниках с целью получить прибыль или нанести вред.

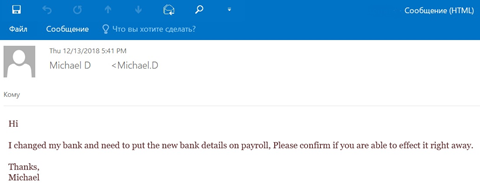
В прошлом месяце эксперты «Лаборатории Касперского» выявили 1646 BEC-атак (Business email compromise) по всему миру. Именно такие кибератаки можно назвать одним из методов корпоративного доксинга.

Как правило, злоумышленники используют доступ к скомпрометированному ящику электронной почты, а также фейковый аккаунт, тщательно замаскированный под реальный. Цель у таких кампаний одна — получить доступ к конфиденциальной информации, клиентским базам и т. п.


Как отметили в «Лаборатории Касперского», одной из основных угроз на сегодняшний день является размещение в открытом доступе имён, должностей, дат отпусков и местоположения отдельных сотрудников. Именно благодаря такой информации злоумышленники могут притвориться конкретным работником.

В этом преступникам помогают также и современные технологии, среди которых можно отметить дипфейки. Сегодня качество дипфейк-видео очень впечатляет, поэтому с помощью этого приёма можно ввести в заблуждение кого угодно.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru