



Kaspersky предупреждает бизнес об угрозе корпоративного доксинга

Kaspersky предупреждает бизнес об угрозе корпоративного доксинга

Kaspersky предупреждает бизнес об угрозе корпоративного доксинга

Специалисты «Лаборатории Касперского» предупредили о растущей угрозе для бизнеса — корпоративном доксинге. Под этим термином исследователи подразумевают сбор данных об организации и её сотрудниках с целью получить прибыль или нанести вред.

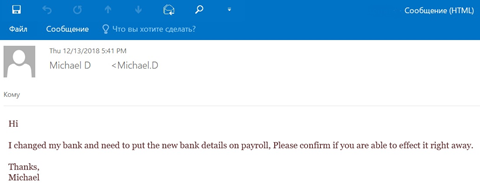
В прошлом месяце эксперты «Лаборатории Касперского» выявили 1646 BEC-атак (Business email compromise) по всему миру. Именно такие кибератаки можно назвать одним из методов корпоративного доксинга.

Как правило, злоумышленники используют доступ к скомпрометированному ящику электронной почты, а также фейковый аккаунт, тщательно замаскированный под реальный. Цель у таких кампаний одна — получить доступ к конфиденциальной информации, клиентским базам и т. п.


Как отметили в «Лаборатории Касперского», одной из основных угроз на сегодняшний день является размещение в открытом доступе имён, должностей, дат отпусков и местоположения отдельных сотрудников. Именно благодаря такой информации злоумышленники могут притвориться конкретным работником.

В этом преступникам помогают также и современные технологии, среди которых можно отметить дипфейки. Сегодня качество дипфейк-видео очень впечатляет, поэтому с помощью этого приёма можно ввести в заблуждение кого угодно.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru