



В 5G нашли новую брешь, позволяющую отследить геолокацию и провести DoS

В 5G нашли новую брешь, позволяющую отследить геолокацию и провести DoS

В 5G нашли новую брешь, позволяющую отследить геолокацию и провести DoS

Исследователи снова углубились в архитектуру 5G и обнаружили уязвимость в определённых сетевых функциях. В случае успешной эксплуатации этой бреши злоумышленник может провести DoS-атаку на 5G-сеть мобильного оператора.

Баг в концепции «сетевой нарезки» (Network Slicing) выявили специалисты компании AdaptiveMobile. 4 февраля 2021 года они передали всю необходимую информацию представителям «Ассоциации GSMA». В результате уязвимости присвоили идентификатор CVD-2021-0047.

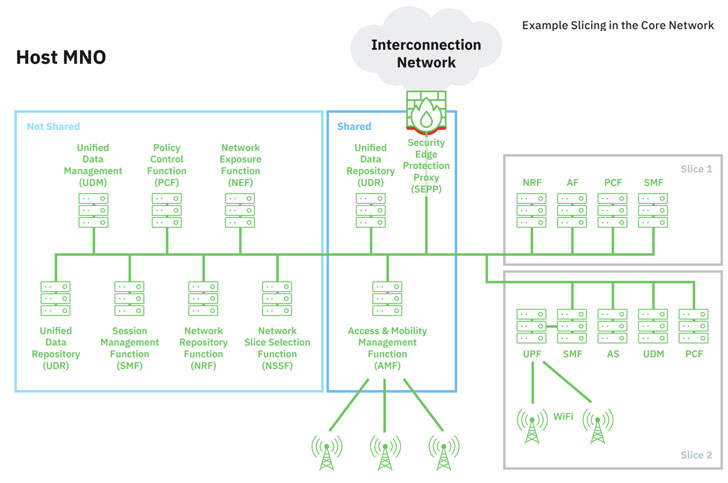
Как известно, сервис-ориентированная архитектура, на которой основано пятое поколение мобильной связи 5G, предполагает модель «сетевой нарезки». Как следует из имени, при Network Slicing основная сетевая инфраструктура делится на множество независимых виртуальных сетей, каждая из которых заточена под конкретную задачу.


Один такой «слайс» при этом содержит группу сетевых функций, которые могут либо предназначаться для конкретного сегмента, либо делиться уже между несколькими слайсами. Согласно отчёту AdaptiveMobile, такая реализация имеет существенные изъяны по части сетевой безопасности. Например, открывается возможность для следующих вредоносных действий:

Несанкционированный доступ к слайсу путём брутфорса. В этом случае «скомпрометированный» слайс может использоваться для доступа к данным другого сегмента. Другими словами, злоумышленник может получить доступ к геолокации абонентов.

DoS-атака на другую сетевую функцию с использованием злонамеренного слайса.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru