



Kaspersky: главные угрозы для АСУ — брутфорс RDP и зловредные письма

Kaspersky: главные угрозы для АСУ — брутфорс RDP и зловредные письма

Kaspersky: главные угрозы для АСУ — брутфорс RDP и зловредные письма

Согласно статистике «Лаборатории Касперского», за вторую половину прошлого года доля атакованных компьютеров АСУ выросла на 0,82 п.п. и составила 33,42%. Прирост за полугодие показали 62% стран, в том числе Россия (до 34,6%), — в основном за счет угроз, распространяемых через электронную почту.

В целом за год процент атакованных АСУ-систем, напротив, уменьшился — до 38,55% против 46,4% в 2019 году. Сезонные колебания на этот раз оказались не столь ярко выраженными, как прежде, с небольшими пиками в феврале, июле и декабре.

Ранее эксперты каждый год наблюдали спад показателей в мае с последующим взлетом к октябрю, что совпадало с периодом массовых отпусков. В 2020 году все рабочие графики сбились из-за COVID-19, что отразилось также, видимо, и на динамике отслеживаемых показателей.

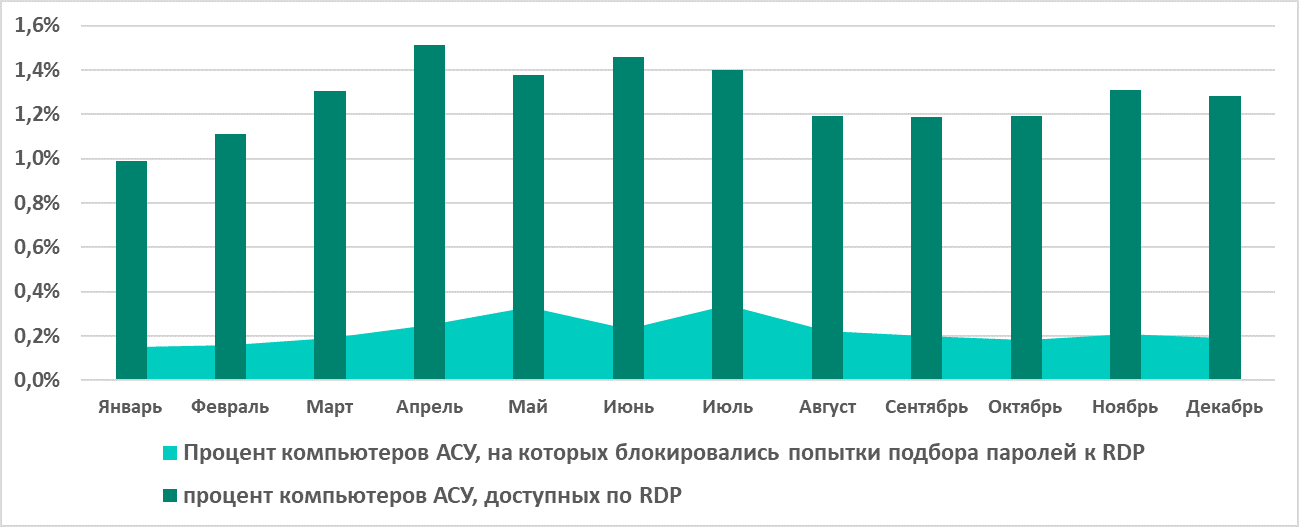
Другим последствием всеобщего перехода на удаленку стал заметный рост процента атакованных компьютеров АСУ, доступных по протоколу RDP.


В системах промышленной автоматизации было также обнаружено и заблокировано более 19,4 тыс. вариантов вредоносных программ, относящихся к 5365 различным семействам. Стало заметно больше бэкдоров, троянских шпионов, зловредных скриптов и документов, а также вредоносов, написанных на .NET.

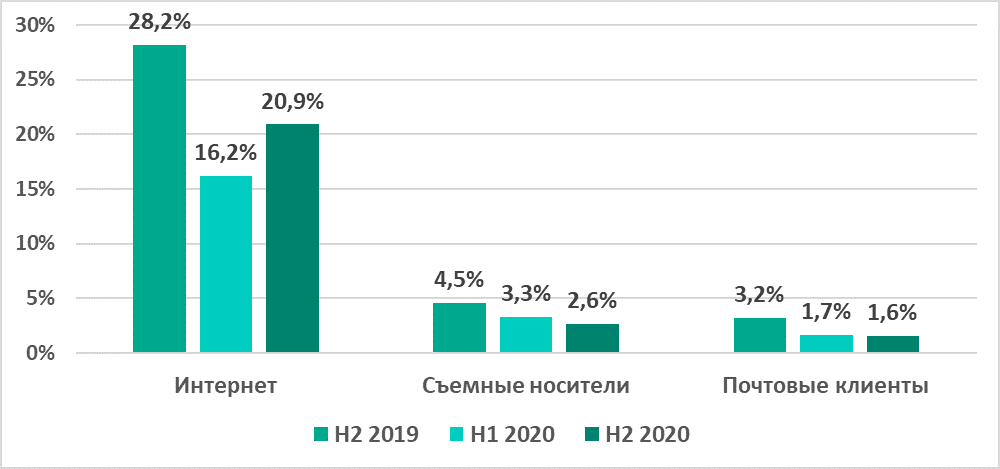
Показатели по угрозам, распространяемым через интернет и email, а также шпионским программам и майнерам, превысили уровень не только первого полугодия, но и второй половины 2019 года.

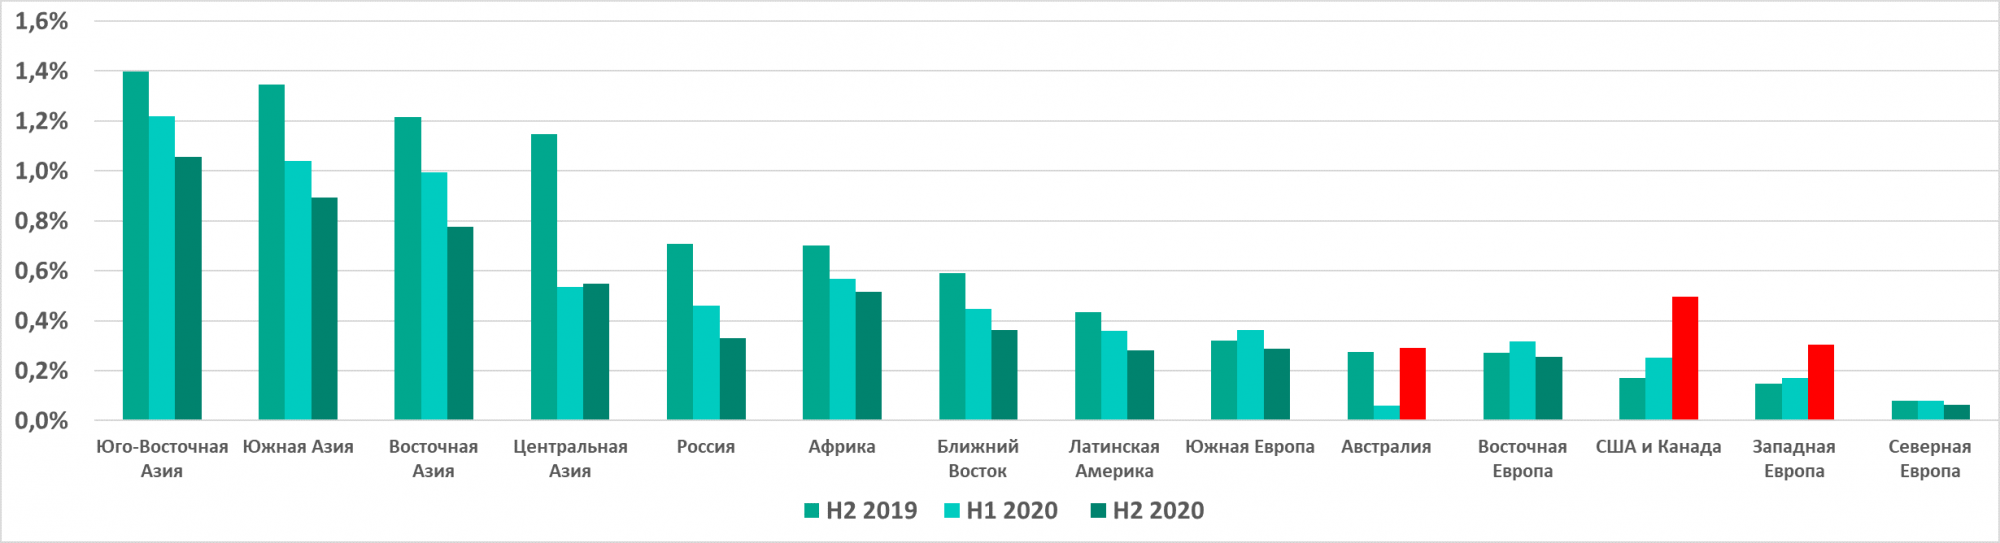
В Северной Америке, Западной Европе и Австралии в разы возрос процент компьютеров АСУ, атакованных шифровальщиками.


Доля машин, атакованных через вредоносные вложения в письма, в целом увеличилась на 0,7 пп. Этот показатель возрос в 73,4% стран и во всех регионах, за исключением Восточной Азии, США, Канады, России и Западной Европы.

В России, согласно Kaspersky, выросли только угрозы, распространяемые через интернет.


Представленная в отчете статистика составлена по результатам анализа данных, полученных с Windows-машин, защищенных продуктами «Лаборатории Касперского» и включенных в состав технологической инфраструктуры организаций.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru