



Microsoft рассказала, как победить баг активации в Windows 10

Microsoft рассказала, как победить баг активации в Windows 10

Microsoft рассказала, как победить баг активации в Windows 10

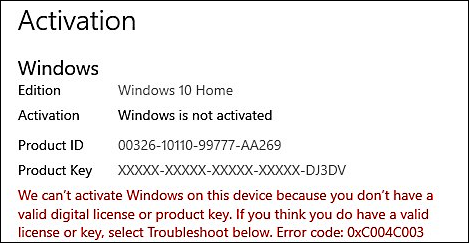
Microsoft рассказала, как избавиться от ошибки активации — 0xc004c003, с которой столкнулись отдельные пользователи Windows 10 версий 2004 и 20H2. Напомним, что проблема появилась после установки одного из предварительных обновлений под номером KB4598291.

Задача апдейта KB4598291 — устранить баг, из-за которого некоторые устройства под управлением Windows 10 Education деактивировались некорректно. Однако уже по традиции обновление не могло пройти без проблем и вызвало ошибку активации у ряда компьютеров.

«Баг возникает в тот момент, когда вы пытаетесь активировать операционную систему с помощью OA3 или ключа DPK. Система выдаёт ошибку 0xC004C003, если компонент для лицензирования пытается получить доступ к реестру без необходимых прав», — объясняет Microsoft.

«В результате ключ продукта извлекается некорректно, что приводит к ошибке и отказе в доступе».


Список затронутых версий операционной системы выглядит так:

  • Windows 10 Enterprise версии 2004
  • Windows 10 Home версии 2004
  • Windows 10 Pro версии 2004
  • Windows 10 Education версии 2004
  • Windows 10 Pro Education версии 2004
  • Windows 10 Pro версии 20H2
  • Windows 10 Enterprise версии 20H2
  • Windows 10 Education версии 20H2
  • Windows 10 Home версии 20H2
  • Windows 10 Pro Education версии 20H2

В связи с этим Microsoft предложила решение, которое поможет избавиться от бага. В частности, корпорация рекомендует удалить проблемный апдейт. Для этого сначала нужно закрыть все программы, открыть командную строку и ввести следующее:

wusa /uninstall /kb:4598291

По словам Microsoft, разработчики в настоящее время также активно работают над патчем, который будет доступен в ближайшее время.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru