



Microsoft рассказала, как победить баг активации в Windows 10

Microsoft рассказала, как победить баг активации в Windows 10

Microsoft рассказала, как победить баг активации в Windows 10

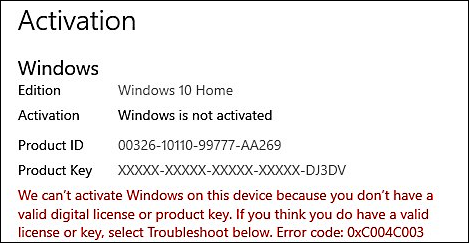
Microsoft рассказала, как избавиться от ошибки активации — 0xc004c003, с которой столкнулись отдельные пользователи Windows 10 версий 2004 и 20H2. Напомним, что проблема появилась после установки одного из предварительных обновлений под номером KB4598291.

Задача апдейта KB4598291 — устранить баг, из-за которого некоторые устройства под управлением Windows 10 Education деактивировались некорректно. Однако уже по традиции обновление не могло пройти без проблем и вызвало ошибку активации у ряда компьютеров.

«Баг возникает в тот момент, когда вы пытаетесь активировать операционную систему с помощью OA3 или ключа DPK. Система выдаёт ошибку 0xC004C003, если компонент для лицензирования пытается получить доступ к реестру без необходимых прав», — объясняет Microsoft.

«В результате ключ продукта извлекается некорректно, что приводит к ошибке и отказе в доступе».


Список затронутых версий операционной системы выглядит так:

  • Windows 10 Enterprise версии 2004
  • Windows 10 Home версии 2004
  • Windows 10 Pro версии 2004
  • Windows 10 Education версии 2004
  • Windows 10 Pro Education версии 2004
  • Windows 10 Pro версии 20H2
  • Windows 10 Enterprise версии 20H2
  • Windows 10 Education версии 20H2
  • Windows 10 Home версии 20H2
  • Windows 10 Pro Education версии 20H2

В связи с этим Microsoft предложила решение, которое поможет избавиться от бага. В частности, корпорация рекомендует удалить проблемный апдейт. Для этого сначала нужно закрыть все программы, открыть командную строку и ввести следующее:

wusa /uninstall /kb:4598291

По словам Microsoft, разработчики в настоящее время также активно работают над патчем, который будет доступен в ближайшее время.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru