



Атакующие подсовывают бэкдор разработчикам iOS- и macOS-приложений

Атакующие подсовывают бэкдор разработчикам iOS- и macOS-приложений

Атакующие подсовывают бэкдор разработчикам iOS- и macOS-приложений

Специалисты в области безопасности рассказали о новой кампании киберпреступников, пытающихся протроянить разработчиков приложений для операционных систем от Apple. В качестве вектора злоумышленники используют Xcode, интегрированную среду разработки (IDE).

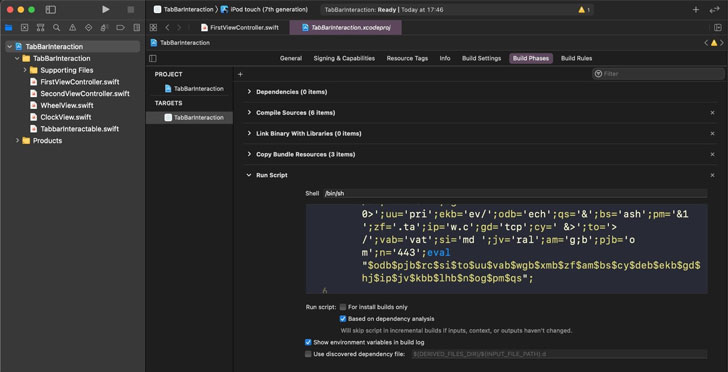
Xcode-проект, который атакующие задействовали в этой кампании, получил имя «XcodeSpy». С его помощью на компьютер девелоперов устанавливался бэкдор. В сущности, XcodeSpy представлял собой вредоносную копию вполне легитимного проекта с открытым исходным кодом — TabBarInteraction.

TabBarInteraction распространяется совершенно свободно, его может скачать любой желающий с площадки GitHub. Этот проект предназначен для анимирования элементов на панели вкладок в iOS при взаимодействии с пользователем.

«XcodeSpy — злонамеренный Xcode-проект, устанавливающий специально подготовленный вариант известного бэкдора EggShell на компьютер разработчика под управлением операционной системы macOS. Злоумышленники также заранее продумали механизм закрепления в атакованной системе», — объяснили специалисты компании SentinelOne.


К слову, эти атаки подозрительно похожи на недавние операции киберпреступников, пытавшихся украсть PoC-коды у ИБ-экспертов с помощью соцсетей. Тогда атакующие использовали файл для проекта Visual Studio, который тоже устанавливал кастомный бэкдор.

XcodeSpy содержит обфусцированный Run Script, отличающий его от безобидной версии проекта. Этот скрипт может связываться с командным сервером (C2) и получать от него специально подготовленную версию бэкдора EggShell.

Попав в систему девелопера, EggShell будет записывать аудио с помощью встроенного микрофона, видео — с помощью камеры, а также перехватывать данные, вводимые через клавиатуру.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru