



Новый инструмент поможет выявить незащищённые ElasticSearch-серверы

Новый инструмент поможет выявить незащищённые ElasticSearch-серверы

Новый инструмент поможет выявить незащищённые ElasticSearch-серверы

Специалисты в области кибербезопасности из компании WizCase создали инструмент, способный отслеживать доступные из Сети серверы ElasticSearch. Согласно замыслу экспертов, это поможет бороться с утечками из открытых хранилищ, с чем не раз сталкивались как пользователи, так и крупные компании.

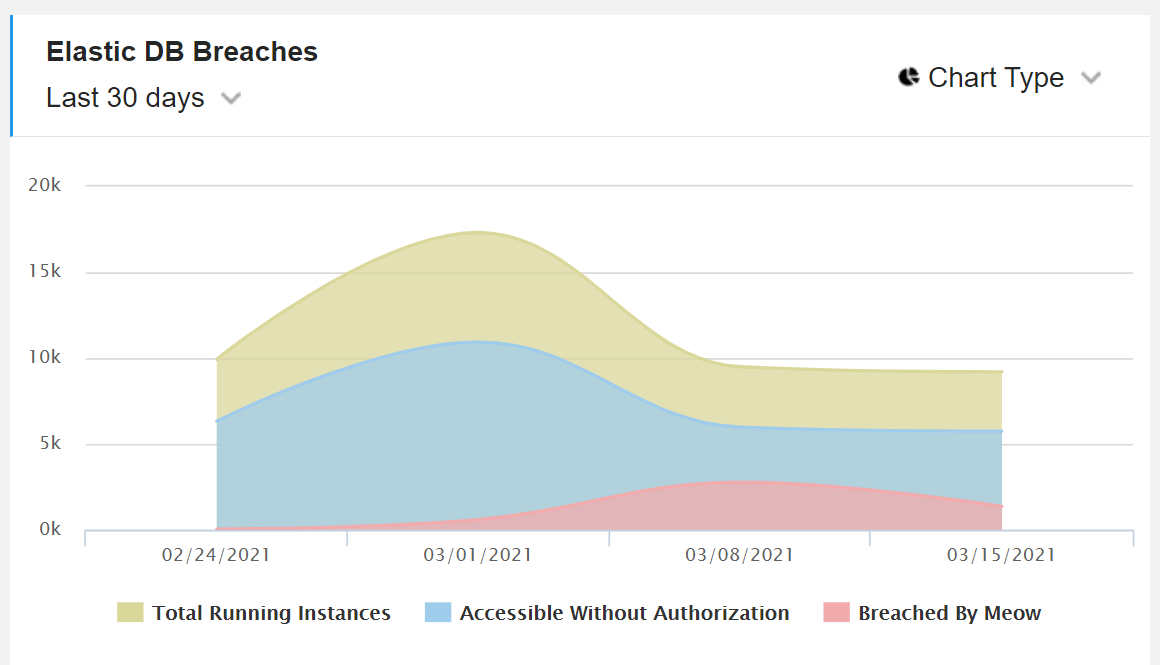
По словам авторов, разработка сканирует Сеть, выявляя доступные ElasticSearch-серверы, а также отображает различную дополнительную информацию: точное число запущенных установок ElasticSearch, статус защищённости хранилища и т. п.

Что более важно, новый инструмент отслеживает количество серверов, попавших под кибератаку «Meow». Это крайне полезная функция, поскольку за первую неделю марта исследователи отметили рост числа атакованных серверов.

Согласно статистике, злоумышленники буквально за несколько дней удалили все данные более чем с 2500 серверов. Именно поэтому разработка WizCase, которую можно найти по этой ссылке, придётся как нельзя кстати.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru