



Новый инструмент поможет выявить незащищённые ElasticSearch-серверы

Новый инструмент поможет выявить незащищённые ElasticSearch-серверы

Новый инструмент поможет выявить незащищённые ElasticSearch-серверы

Специалисты в области кибербезопасности из компании WizCase создали инструмент, способный отслеживать доступные из Сети серверы ElasticSearch. Согласно замыслу экспертов, это поможет бороться с утечками из открытых хранилищ, с чем не раз сталкивались как пользователи, так и крупные компании.

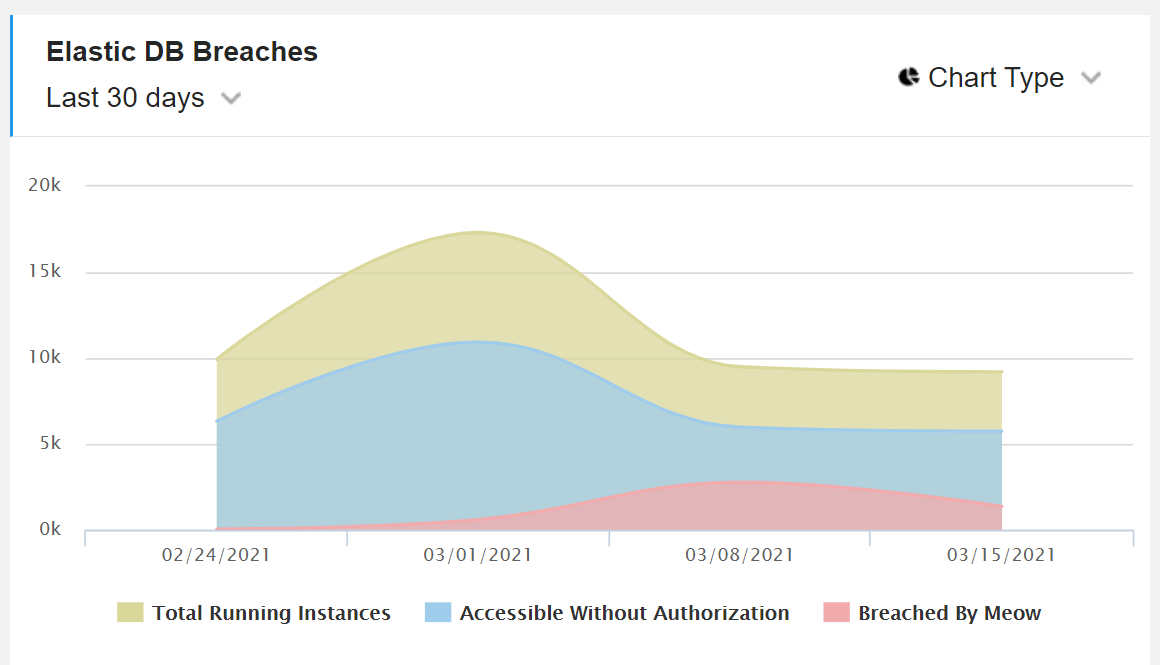
По словам авторов, разработка сканирует Сеть, выявляя доступные ElasticSearch-серверы, а также отображает различную дополнительную информацию: точное число запущенных установок ElasticSearch, статус защищённости хранилища и т. п.

Что более важно, новый инструмент отслеживает количество серверов, попавших под кибератаку «Meow». Это крайне полезная функция, поскольку за первую неделю марта исследователи отметили рост числа атакованных серверов.

Согласно статистике, злоумышленники буквально за несколько дней удалили все данные более чем с 2500 серверов. Именно поэтому разработка WizCase, которую можно найти по этой ссылке, придётся как нельзя кстати.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru