



Патчи для iPhone будут выходить отдельно от прочих апдейтов iOS

Патчи для iPhone будут выходить отдельно от прочих апдейтов iOS

Патчи для iPhone будут выходить отдельно от прочих апдейтов iOS

В коде бета-версии iOS 14.5 обнаружены ссылки, говорящие о том, что Apple собирается изменить свой подход к доставке заплат, закрывающих уязвимости в компонентах мобильных операционных систем. Не исключено, что в скором времени такие патчи можно будет ставить без обновления ОС — отдельным пакетом, как на Android.

До сих пор, чтобы избавиться от очередных брешей в iPhone или iPad, пользователям приходилось устанавливать новую сборку мобильной ОС. Так, например, недавний выпуск iOS 14.4.1 устранил всего лишь одну, хотя и весьма серьезную уязвимость, и внести нужные исправления можно было только через апгрейд.

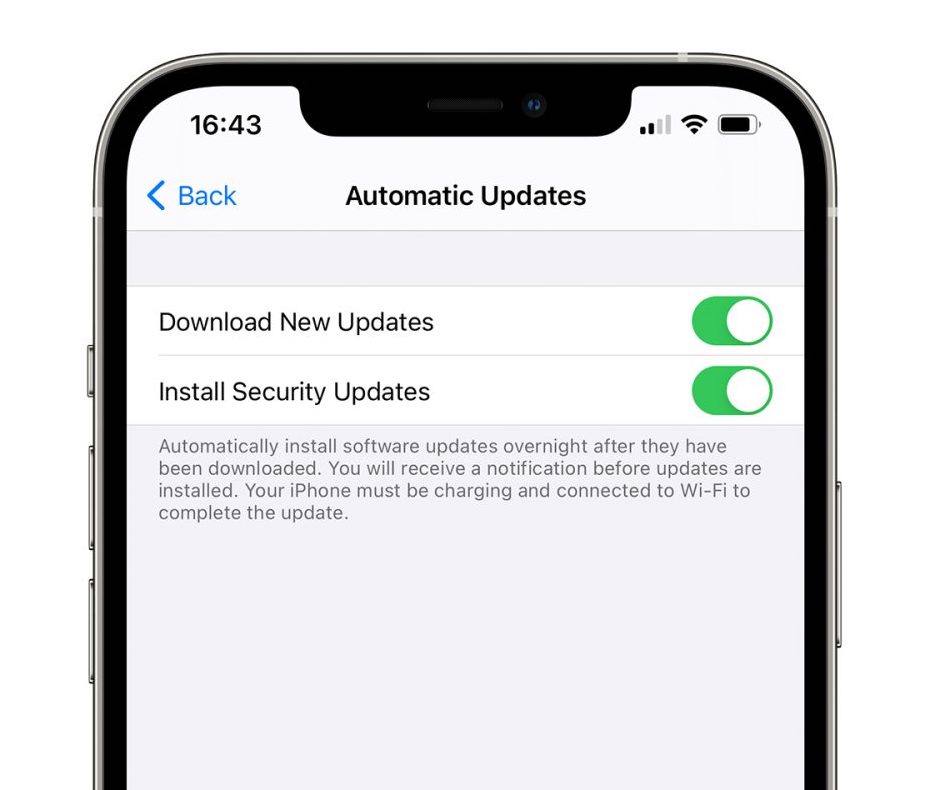
Примечательно, что пользователи macOS давно имеют возможность устанавливать актуальные патчи, не меняя версию ОС. При тестировании iOS 14.5 в настройках была обнаружена новая функция — Install Security Updates («Установить обновления системы безопасности»), которая может сигнализировать о том, что Apple решила предоставить такое же удобство и на мобильных устройствах.


В коде iOS 14.5 также найдены упоминания о том, что при установке очередного обновления iOS некоторые загруженные ранее апдейты — в частности, патчи (security update) — придется удалить. Каким образом Apple собирается это реализовать, пока неясно, но можно предположить, что пользователям просто будет отображаться соответствующая подсказка, когда они захотят перейти, скажем, на iOS 15.

Выход стабильной версии iOS 14.5 ожидается в ближайшие месяцы. С ее выпуском Apple должна значительно усилить приватность — активировать функциональность App Tracking Transparency, заставляющую приложения запрашивать у пользователя разрешение на отслеживание его действий, сбор данных для создания цифровых отпечатков и установку сторонних SDK (для сбора аналитики или персонализации рекламы). Пользователи также смогут, руководствуясь подсказками, объявлять свой выбор — согласие или отказ — для каждого приложения при его открытии.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru