



Патчи для iPhone будут выходить отдельно от прочих апдейтов iOS

Патчи для iPhone будут выходить отдельно от прочих апдейтов iOS

Патчи для iPhone будут выходить отдельно от прочих апдейтов iOS

В коде бета-версии iOS 14.5 обнаружены ссылки, говорящие о том, что Apple собирается изменить свой подход к доставке заплат, закрывающих уязвимости в компонентах мобильных операционных систем. Не исключено, что в скором времени такие патчи можно будет ставить без обновления ОС — отдельным пакетом, как на Android.

До сих пор, чтобы избавиться от очередных брешей в iPhone или iPad, пользователям приходилось устанавливать новую сборку мобильной ОС. Так, например, недавний выпуск iOS 14.4.1 устранил всего лишь одну, хотя и весьма серьезную уязвимость, и внести нужные исправления можно было только через апгрейд.

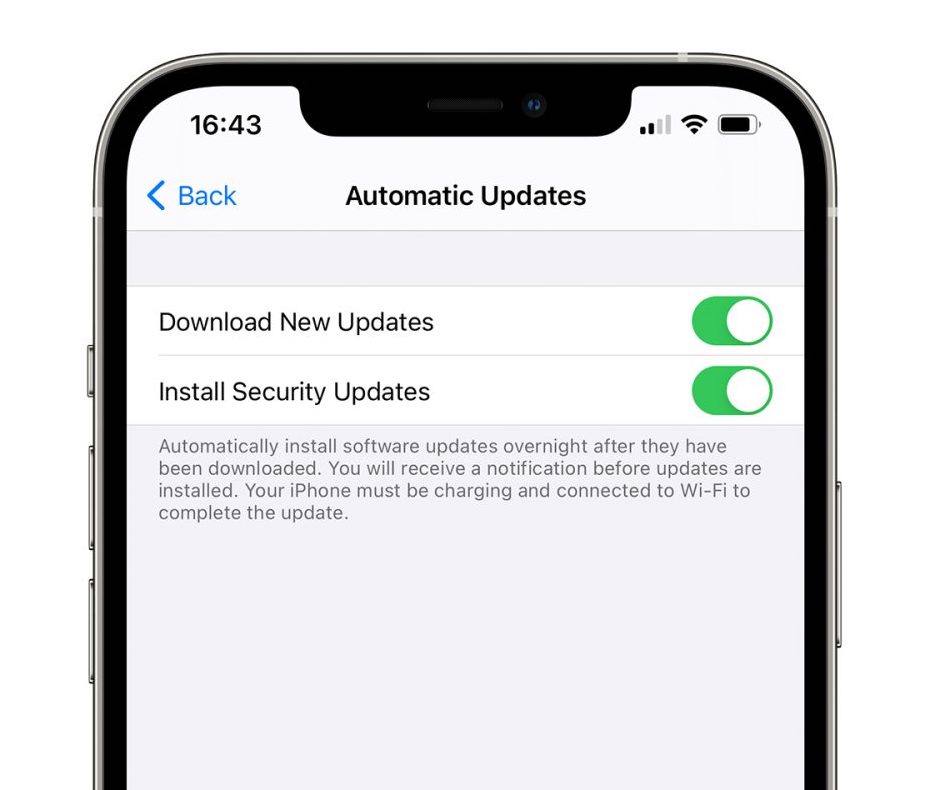
Примечательно, что пользователи macOS давно имеют возможность устанавливать актуальные патчи, не меняя версию ОС. При тестировании iOS 14.5 в настройках была обнаружена новая функция — Install Security Updates («Установить обновления системы безопасности»), которая может сигнализировать о том, что Apple решила предоставить такое же удобство и на мобильных устройствах.


В коде iOS 14.5 также найдены упоминания о том, что при установке очередного обновления iOS некоторые загруженные ранее апдейты — в частности, патчи (security update) — придется удалить. Каким образом Apple собирается это реализовать, пока неясно, но можно предположить, что пользователям просто будет отображаться соответствующая подсказка, когда они захотят перейти, скажем, на iOS 15.

Выход стабильной версии iOS 14.5 ожидается в ближайшие месяцы. С ее выпуском Apple должна значительно усилить приватность — активировать функциональность App Tracking Transparency, заставляющую приложения запрашивать у пользователя разрешение на отслеживание его действий, сбор данных для создания цифровых отпечатков и установку сторонних SDK (для сбора аналитики или персонализации рекламы). Пользователи также смогут, руководствуясь подсказками, объявлять свой выбор — согласие или отказ — для каждого приложения при его открытии.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru