



Фишинговые сайты теперь детектируют виртуальные машины через JavaScript

Фишинговые сайты теперь детектируют виртуальные машины через JavaScript

Фишинговые сайты теперь детектируют виртуальные машины через JavaScript

Владельцы фишинговых сайтов теперь используют JavaScript для детектирования виртуальных машин и «безголовых устройств» (используются без монитора, клавиатуры и мыши), с помощью которых специалисты в области кибербезопасности вычисляют подобные вредоносные ресурсы.

Если один из таких фишинговых сайтов обнаружит признаки анализа со стороны исследователей, он отобразит пустую веб-страницу. Если же на ресурс попадёт жертва, то она увидит уже полноценный контент.

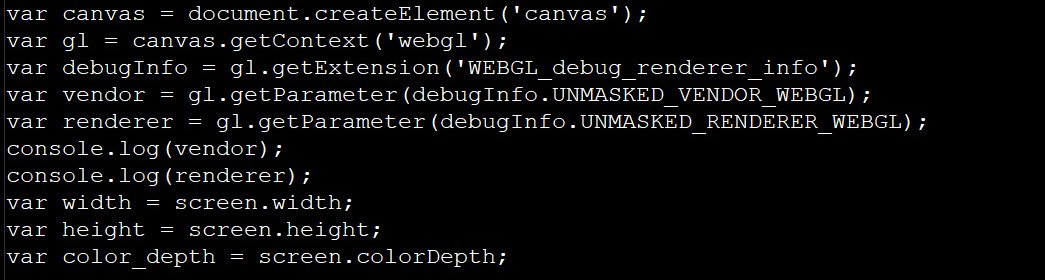
Хитрый скрипт, отвечающий за детектирование виртуальных машин, обнаружила команда MalwareHunterTeam. По словам экспертов, этот JavaScript-код проверяет ширину и высоту дисплея устройства посетителя, а также использует API WebGL для обращения к движку браузера.


Первым делом скрипт определяет, используются ли такие рендеры, как SwiftShader, LLVMpipe или VirtualBox. Именно они, как правило, выдают виртуальную машину. Помимо этого, JavaScript проверяет глубину цвета дисплея устройства.

Если фишинговый сайт «заподозрит» неладное, он выведет сообщение в консоль браузера и отобразит пустую страницу. Обычный же пользователь увидит контент, замаскированный под легитимный сайт.

Интересно, что фишеры воспользовались информацией, опубликованной в статье 2019 года. В ней специалисты описывали метод использования JavaScript для детектирования виртуальных машин.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru